یادداشت؛

یادداشت
نگرانیهای امنیتی از واتسآپ بیمورد نبود
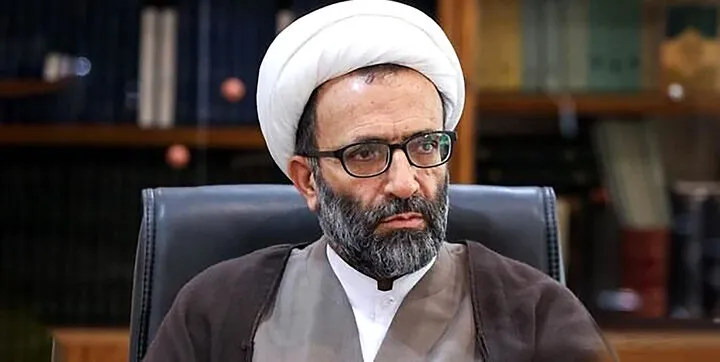
ادعای ارتباط میان استفاده از پیامرسانهای خارجی و شهادت فرماندهان و دانشمندان، بدون ارائه شواهد مشخص، نمیتواند مبنای یک نتیجهگیری قطعی قرار گیرد؛ با این حال، کنار گذاشتن احتمال بهرهبرداری اطلاعاتی از بسترهای ارتباطی نیز از منظر امنیتی قابل دفاع نیست. «علیرضا سلیمی، عضو هیأت رئیسۀ مجلس شورای اسلامی» در گفتوگو با خبرنگار آناتک با تأکید بر ضرورت تفکیک این دو موضوع، معتقد است بررسی امنیت پیامرسانها باید فراتر از نحوه رمزگذاری پیامها انجام شود و معماری فنی، دادههای جانبی، دستگاههای متصل و شیوه نگهداری اطلاعات نیز مورد توجه قرار گیرد.
رد یا تأیید عملیات علیه مقامات به صرف نبود سند آشکار منطقی نیست
این نماینده مجلس درباره اظهارات چندی قبل وزیر ارتباطات مبنی بر نادرست بودن ارتباط دادن شهادت برخی فرماندهان و دانشمندان به استفاده از پیامرسان واتساپ گفت: «اگر درباره شهادت یک فرمانده یا دانشمند مشخص، سند و اطلاعات قابل اتکایی درباره استفاده از یک پیامرسان و ارتباط آن با عملیات وجود ندارد، نمیتوان چنین ادعایی را به عنوان یک واقعیت قطعی رد یا تأیید کرد.»
وی ادامه داد: «بحث اصلی این نیست که بگوییم فلان شهید حتما از طریق واتساپ شناسایی شده یا یک عملیات مشخص از اطلاعات این پیامرسان استفاده کرده است، چنین ادعایی نیازمند سند است. بحث اصلی این است که آیا اساساً میتوان خطرهای امنیتی پیامرسانهای خارجی را منتفی دانست؟ پاسخ به این پرسش باید بر مبنای بررسی فنی و امنیتی باشد.»
سلیمی در ادامه افزود: «نباید میان نبودن سند درباره یک عملیات مشخص و نبودن خطر امنیتی برای یک ابزار ارتباطی خلط ایجاد شود. ممکن است برای یک رخداد مشخص هیچ ارتباطی اثبات نشده باشد، اما این موضوع به معنای بیخطر بودن بستر ارتباطی نیست و چنین نتیجهای از نظر منطقی قابل استخراج نیست.»
رمزگذاری بهتنهایی امنیت ارتباطات را تضمین نمیکند
وی با اشاره به موضوع رمزگذاری پیامها اظهار کرد: «وقتی درباره امنیت یک پیامرسان صحبت میکنیم، صرفاً نباید بپرسیم آیا محتوای پیام رمزگذاری میشود یا خیر. امنیت یک سامانه ارتباطی مجموعهای از عوامل را دربرمیگیرد؛ از خود دستگاه کاربر گرفته تا اطلاعات مربوط به دستگاههای متصل، دادههای جانبی ارتباطات، سازوکار ایجاد ارتباط و نحوه مدیریت کلیدهای رمزنگاری.»
این نماینده مجلس تصریح کرد: «حتی اگر یک پیامرسان از رمزگذاری سرتاسری استفاده کند، این موضوع به خودی خود همه مسیرهای احتمالی دسترسی به اطلاعات را از بین نمیبرد. ممکن است محتوای پیام در مسیر ارتباطی محافظت شود، اما اطلاعات پیرامونی ارتباط، دستگاههای متصل یا ضعفهای موجود در سازوکار فنی همچنان موضوع بررسی امنیتی باشند.»
پژوهشهای منتشرشده در همایشهای تخصصی امنیت رایانه نیز نشان میدهد بررسی امنیت واتساپ نمیتواند تنها به ادعای استفاده از رمزگذاری سرتاسری محدود شود. یک پژوهش ارائهشده در سال ۲۰۲۴ نشان داد اطلاعات مربوط به چیدمان دستگاههای متصل به حساب کاربران میتواند در شرایطی افشا شود و از طریق پیگیری تغییرات این دستگاهها، اطلاعات قابل استفادهای درباره وضعیت ارتباطی افراد به دست آید.
وی ادامه داد: «وقتی یک سامانه چند دستگاه را به یک حساب متصل میکند، باید بررسی شود اطلاعات مربوط به این دستگاهها چگونه مدیریت میشود و چه کسی میتواند از تغییرات آنها مطلع شود. همین دادهها ممکن است به ظاهر محتوای پیام نباشند، اما در یک تحلیل اطلاعاتی میتوانند ارزش پیدا کنند.»
پژوهشهای امنیتی ضعفهای فنی را بررسی کردهاند
سلیمی با اشاره به پژوهشهای جدیدتر درباره سازوکار ارتباطی واتساپ گفت: «موضوع فقط به دادههای جانبی هم محدود نیست. پژوهشهای امنیتی درباره سازوکار برقراری ارتباط این پیامرسان نیز انجام شده و نشان دادهاند که برخی بخشهای فنی آن میتواند با حملات مشخص مواجه شود.»
مطالعهای که در سال ۲۰۲۵ در همایش امنیت فناوریهای تهاجمی انجمن سامانههای رایانشی پیشرفته ارائه شد، امکان تخلیه هدفمند کلیدهای یکبارمصرف مورد استفاده در آغاز ارتباط را بررسی کرده است. پژوهشگران اعلام کردند این حمله میتواند در شرایط مشخص، ویژگی محرمانگی پیشرونده برخی پیامها را کاهش دهد و همزمان پیامدهایی برای حریم خصوصی و دسترسپذیری ارتباط ایجاد کند.
وی بیان کرد: «این پژوهشها به معنای آن نیستند که تمام پیامهای کاربران قابل خواندن است یا هر ارتباطی از این طریق ناامن محسوب میشود. نکته مهم این است که حتی سامانههایی که از سازوکارهای پیشرفته رمزنگاری استفاده میکنند نیز باید به صورت مستمر از منظر پیادهسازی، معماری و مسیرهای جانبی ارتباط بررسی شوند.»
این نماینده مجلس تأکید کرد: «بنابراین وقتی درباره ارتباطات حساس صحبت میکنیم، نمیتوان تنها به یک عبارت مانند رمزگذاری سرتاسری استناد کرد و پرونده امنیت را بستهشده دانست. امنیت یک سامانه ارتباطی باید در سطح کل معماری آن ارزیابی شود.»
تصمیم مجلس نمایندگان آمریکا درباره واتساپ قابل بررسی است
وی با اشاره به تصمیم مجلس نمایندگان آمریکا درباره استفاده از واتساپ در دستگاههای دولتی گفت: «جالب است که در خود آمریکا نیز استفاده از این پیامرسان روی دستگاههای دولتی مجلس نمایندگان با محدودیت مواجه شده است. چنین تصمیمی نشان میدهد موضوع امنیت پیامرسانها حتی برای نهادهای رسمی آمریکا نیز صرفاً یک مسئله نظری نیست.»
مجلس نمایندگان آمریکا در ژوئن ۲۰۲۵ استفاده از واتساپ را روی دستگاههای دولتی کارکنان خود ممنوع کرد. مقام اداری ارشد این مجلس، دلایل این تصمیم را نگرانیهای امنیتی، نبود شفافیت کافی درباره حفاظت از دادهها و نگرانی درباره نحوه حفاظت از اطلاعات ذخیرهشده اعلام کرد. این تصمیم یک دستور اداری برای دستگاههای دولتی مجلس نمایندگان بود و قانون عمومی مصوب کنگره محسوب نمیشد.
عضو هیأت رئیسۀ مجلس در بخش دیگری از این گفتوگو افزود: «وقتی یک نهاد رسمی در آمریکا برای ارتباطات کاری خود درباره یک پیامرسان تصمیم محدودکننده میگیرد، حداقل باید این موضوع را به عنوان یک تجربه قابل مطالعه در نظر بگیریم. نمیتوانیم بگوییم، چون یک ابزار در میان مردم بسیار رایج است، بنابراین برای ارتباطات حساس هم الزاماً مناسب است.»
ارتباطات حساس نیازمند ملاحظات امنیتی متفاوت است
وی درباره احتمال بهرهبرداری اطلاعاتی از دادههای ارتباطی در عملیاتهای امنیتی اظهار کرد: «در حوزه امنیت ملی، مهاجم الزاماً به متن یک پیام نیاز ندارد. گاهی زمان ارتباط، طرفهای ارتباط، تغییر دستگاه، الگوی رفتاری و مجموعهای از دادههای جانبی میتواند برای شکل دادن به یک تصویر اطلاعاتی مورد استفاده قرار گیرد.»
این نماینده مجلس ادامه داد: «به همین دلیل، وقتی درباره احتمال استفاده سرویسهای اطلاعاتی آمریکا یا رژیم صهیونیستی از دادههای ارتباطی صحبت میکنیم، نباید بدون سند بگوییم فلان عملیات مشخص از واتساپ انجام شده است؛ اما از طرف دیگر، نباید امکان بهرهبرداری اطلاعاتی از زیرساختها و ابزارهای ارتباطی خارجی را نیز از ابتدا منتفی بدانیم.»
او در ادامه افزود: «امنیت ملی بر مبنای احتمالها و سناریوهای تهدید نیز برنامهریزی میشود. اگر احتمال دسترسی یا استخراج اطلاعات از یک بستر ارتباطی وجود داشته باشد، دستگاههای مسئول باید آن را در ارزیابی تهدید خود لحاظ کنند و برای ارتباطات حساس، ابزارهایی با سطح اطمینان بالاتر در اختیار مدیران و مسئولان قرار دهند.»
سلیمی در پایان گفت: «نباید خانوادههای شهدا را وارد بحثهای اثباتنشده کنیم و نباید درباره علت شهادت افراد بدون سند اظهار نظر قطعی داشته باشیم. در عین حال، احترام به خانواده شهدا نباید موجب شود بحث تخصصی درباره امنیت ارتباطات را کنار بگذاریم. این دو موضوع باید از یکدیگر تفکیک شوند؛ علت یک عملیات نیازمند سند و بررسی اطلاعاتی است و امنیت یک پیامرسان نیز نیازمند ارزیابی فنی مستقل و مستمر است.»
انتهای پیام/