گزارش سازمان ملل:

هاشمی در گفتوگو با آنا:


سارقان بیش از ۱۰۰ میلیون دلار تجهیزات مراکز داده را با شگردهای سایبری سرقت کردند
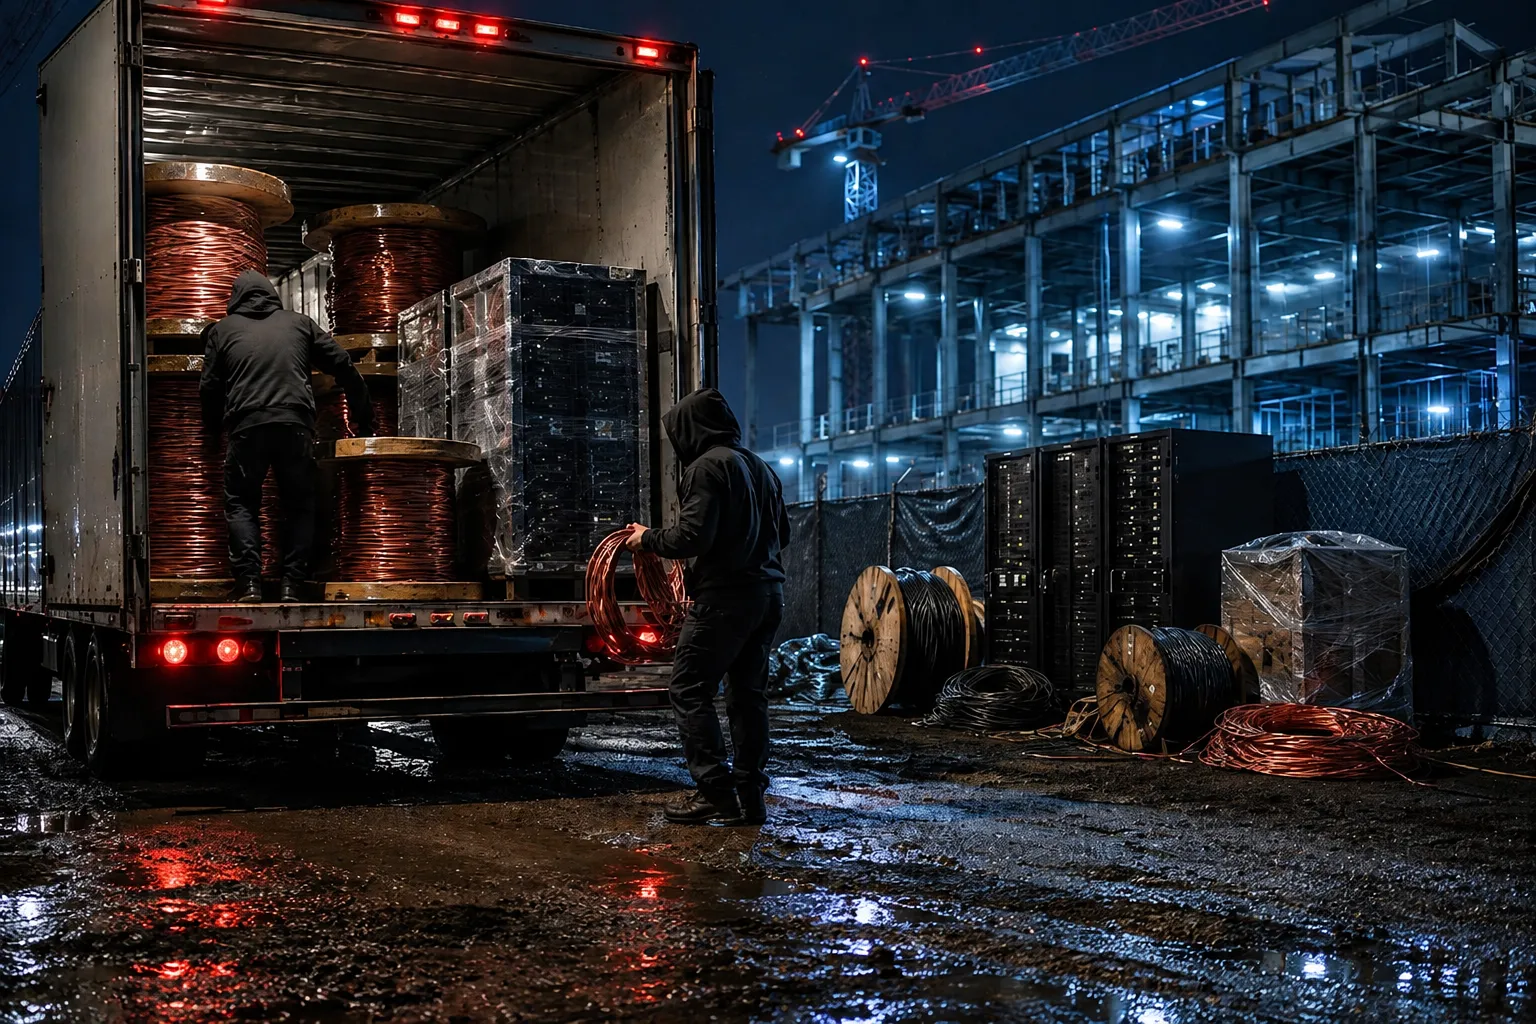
به گزارش خبرگزاری آنا؛ گسترش سریع زیرساختهای هوش مصنوعی در آمریکا، تجهیزات مراکز داده را به یکی از اهداف ارزشمند شبکههای سازمانیافته سرقت محموله تبدیل کرده است. بررسی پروندههای امنیتی و اظهارات کارشناسان صنعت حملونقل نشان میدهد گروههای تبهکار از ابتدای خرداد امسال بیش از ۱۰۰ میلیون دلار تجهیزات مرتبط با مراکز داده را در جریان عملیاتهای مختلف سرقت کردهاند. این محمولهها شامل سرورها، تجهیزات شبکه، تراشههای حافظه، کابلهای فیبر نوری، سیمهای مسی و دستگاههای استخراج بیتکوین بودهاند که برخی از آنها ارزشی معادل چندین میلیون دلار داشتهاند. برخلاف سرقتهای سنتی جادهای که معمولاً با توقف کامیون یا حمله مستقیم به راننده انجام میشدند، بسیاری از عملیاتهای جدید با نفوذ به سامانههای دیجیتال شرکتهای حملونقل آغاز میشوند و سارقان تلاش میکنند پیش از حرکت محموله، کنترل فرایند انتقال آن را به دست بگیرند. دستکاری اطلاعات موقعیتیابی، استفاده از مدارک هویتی جعلی و انتقال محموله میان چند راننده نیز به پنهان کردن مسیر سرقت کمک میکند؛ روشهایی که نگرانی تازهای درباره امنیت زنجیره تأمین صنعت فناوری ایجاد کردهاند.
سارقان چگونه با نفوذ به سامانههای حملونقل محمولهها را تصاحب میکنند؟
یکی از روشهای شناساییشده در پروندههای اخیر، نفوذ به حساب کاربری شرکتهای واسطه حملونقل در پلتفرمهای ثبت و واگذاری بار است. این پلتفرمها ارتباط میان صاحبان محموله و شرکتهای باربری را برقرار میکنند و اطلاعاتی مانند مبدأ، مقصد، نوع کالا و شرایط انتقال در آنها ثبت میشود. براساس توضیحات بازرسان، برخی گروههای تبهکار پس از دستیابی به حسابهای کاربری معتبر، آگهیهای جعلی حمل بار منتشر میکنند تا شرکتهای باربری واقعی برای دریافت سفارش با آنها ارتباط برقرار کنند. سپس با ارسال لینکهای آلوده و استفاده از بدافزار، تلاش میکنند به حسابهای شرکتهای قربانی نفوذ کنند. در صورت موفقیت، سارقان میتوانند با هویت یک شرکت قانونی برای دریافت سفارشهای واقعی حمل بار اقدام کنند و به اطلاعات محمولههای ارزشمند دسترسی پیدا کنند. چنین روشی باعث میشود بخش مهمی از عملیات سرقت در ظاهر شبیه یک فرایند عادی تجاری باشد و مسئولان بارگیری تا زمان ناپدید شدن محموله متوجه وقوع کلاهبرداری نشوند.
در مرحله بعد، شبکههای سرقت از روشهای متفاوتی برای تحویل گرفتن و انتقال محموله استفاده میکنند. در برخی پروندهها، یک راننده واقعی بدون اطلاع از ماهیت مجرمانه سفارش برای دریافت بار استخدام میشود و محموله را طبق دستورالعملهای دریافتی جابهجا میکند. در موارد دیگر، سارقان با استفاده از گواهینامهها و مدارک هویتی جعلی، افراد همدست خود را بهعنوان راننده قانونی معرفی میکنند. کارشناسان امنیت حملونقل هشدار دادهاند که ابزارهای هوش مصنوعی نیز امکان تولید مدارک هویتی ساختگی با ظاهر واقعیتر را فراهم کردهاند و تشخیص هویت افراد را برای شرکتهایی که تنها به بررسی ظاهری اسناد اکتفا میکنند دشوارتر ساختهاند. پس از تحویل بار، ممکن است محموله به کامیون یا راننده دیگری منتقل شود و اطلاعات مربوط به مسیر، گیرنده یا مقصد نهایی تغییر کند. پیچیدگی این فرایند سبب میشود سرقت گاهی تنها پس از نرسیدن محموله به مقصد یا قطع ارتباط با راننده شناسایی شود.
یکی از خطرناکترین ابزارهای مورد استفاده در این عملیاتها، جعل اطلاعات موقعیتیابی GPS است. شرکتهای حملونقل معمولاً از سامانههای ردیابی ماهوارهای برای مشاهده موقعیت کامیونها و کنترل مسیر انتقال محمولههای گرانقیمت استفاده میکنند، اما در یکی از پروندههای بزرگ، بازرسان اعلام کردهاند مختصات ثبتشده در سامانه ردیابی ظاهراً دستکاری شده است. جعل موقعیت میتواند باعث شود اطلاعات نمایشدادهشده در نرمافزار نظارتی با موقعیت واقعی وسیله نقلیه مطابقت نداشته باشد و مسئولان امنیتی نتوانند بهموقع خروج کامیون از مسیر تعیینشده را تشخیص دهند. البته هنوز جزئیات فنی روش استفادهشده در این پرونده منتشر نشده و مشخص نیست اختلال از طریق دستکاری سیگنالهای ماهوارهای، سامانه ردیابی یا دادههای نرمافزاری ایجاد شده است. با این حال، وقوع چنین دستکاریهایی نشاندهنده آسیبپذیری سازوکارهایی است که برای حفاظت از محمولههای بسیار گرانقیمت تنها به دادههای موقعیتیابی دیجیتال متکی هستند.
دو سرقت ۲۳ میلیون دلاری با تصادف عمدی خودروهای محافظ انجام شد
در میان پروندههای بررسیشده، ۲ سرقت بزرگ به دلیل استفاده از خشونت علیه نیروهای محافظ محموله اهمیت ویژهای دارند. در یکی از این عملیاتها، کامیونی حامل تجهیزات سرور به ارزش حدود ۱۳ میلیون دلار در مسیر انتقال به شهر فایتویل ایالت جورجیا قرار داشت. این شهر میزبان یکی از پروژههای بزرگ توسعه مراکز داده در آمریکاست و قرار بود محموله برای استفاده در زیرساختهای پردازشی منطقه تحویل داده شود. به دلیل ارزش بالای تجهیزات، ۲ مأمور پلیس خارج از ساعت خدمت برای همراهی و حفاظت از کامیون استخدام شده بودند، اما یک خودروی سواری بدون علائم شناسایی با خودروی محافظ برخورد کرد و نیروهای امنیتی ناچار به توقف شدند. در همین زمان، کامیون حامل محموله به حرکت ادامه داد و از دید محافظان خارج شد. جراردو پاچوکا، کارآگاه خصوصی و مأمور سابق پلیس لسآنجلس که در بررسی سرقت محمولهها فعالیت دارد، معتقد است این برخورد تصادفی نبوده و سارقان عمداً خودروی محافظ را هدف قرار دادهاند تا فرصت فرار کامیون را فراهم کنند.
در پرونده دیگری، محمولهای شامل قطعات رک سرور به ارزش حدود ۱۰ میلیون دلار از کالیفرنیا به مقصد تگزاس در حال انتقال بود که عملیات مشابهی رخ داد. خودروی شاسیبلندی با وسیله نقلیه نیروهای محافظ برخورد کرد و کامیون حامل تجهیزات پس از این حادثه از محل دور شد. در این پرونده، محموله به یک سامانه ردیابی دیجیتال نیز مجهز بود، اما بازرسان اعلام کردهاند دادههای موقعیتیابی ظاهراً جعل شده بودند و امکان شناسایی مسیر واقعی کامیون از طریق نرمافزار نظارتی وجود نداشت. مجموع ارزش ۲ محموله به حدود ۲۳ میلیون دلار میرسید و طبق اطلاعات منتشرشده، هیچیک از تجهیزات آنها بازیابی نشدهاند. چنین عملیاتهایی از نظر بازرسان بیانگر افزایش هماهنگی میان سارقان، رانندگان همدست و افرادی است که وظیفه ایجاد اختلال در عملیات محافظت از محموله را برعهده دارند. البته کارشناسان تأکید کردهاند حمله عمدی به خودروهای محافظ هنوز روشی فراگیر در تمام سرقتهای جادهای نیست و این ۲ پرونده از نمونههای استثنایی، اما نگرانکننده محسوب میشوند.
ارزش بالای تجهیزات مراکز داده نیز انگیزه اقتصادی قابل توجهی برای اجرای چنین عملیاتهایی ایجاد میکند. کیت لوئیس، مدیر عملیات شرکت ارزیابی ریسک Verisk CargoNet، سرقت این محمولهها را از نظر ارزش اقتصادی با ربودن شمشهای طلای خالص مقایسه کرده است. به گفته او، سرقت تجهیزات پیشرفته در برخی موارد حتی از دستبرد به بانک آسانتر است، زیرا محمولههای چندمیلیوندلاری در مسیرهای حملونقل عمومی جابهجا میشوند و گاهی کنترلهای امنیتی کافی برای بررسی هویت رانندگان و شرکتهای حملکننده وجود ندارد. گزارشها حاکی از آن هستند که از سال ۲۰۲۵ تاکنون نزدیک به ۲۴ پرونده سرقت تجهیزات پیشرفته مرتبط با مراکز داده در ایالتهایی مانند کالیفرنیا، تگزاس و یوتا شناسایی شده است. افزایش تقاضا برای توسعه زیرساختهای هوش مصنوعی نیز احتمال رشد این نوع جرائم را بیشتر کرده، زیرا حجم بیشتری از تجهیزات گرانقیمت باید میان کارخانهها، انبارها و پروژههای ساخت مراکز داده جابهجا شوند.
پلیس بخشی از محمولههای سرقتشده را بازیابی کرده است
با وجود موفقیت سارقان در برخی عملیاتهای بزرگ، نیروهای پلیس آمریکا توانستهاند تعدادی از محمولههای سرقتشده را شناسایی و بازیابی کنند. اداره کلانتری شهرستان کوک در ایالت ایلینوی در جریان بررسی یک پرونده، ۲ تریلر سرقتشده را در محوطه نگهداری کامیونها پیدا کرد که مجموع ارزش تجهیزات موجود در آنها به حدود یک میلیون و ۳۰۰ هزار دلار میرسید. یکی از تریلرها حدود ۳۰۰ هزار دلار سیم مسی حمل میکرد و تریلر دیگر حاوی تجهیزات سفارشی تأمین و توزیع برق مراکز داده به ارزش تقریبی یک میلیون دلار بود. بررسیهای اولیه مشخص کرد این محمولهها در ۲ حادثه جداگانه از ایالتهای آلاباما و فلوریدا سرقت شده بودند و بعداً به یک محل مشترک منتقل شدهاند. کشف این تجهیزات امکان بازیابی بخشی از خسارت را فراهم کرد، اما بررسی درباره شناسایی راننده و دیگر افراد مرتبط با سرقت ادامه دارد.
پلیس شهرستان لسآنجلس نیز در پرونده دیگری مجموعهای از کالاهای سرقتشده را کشف کرده که در میان آنها تجهیزات سرمایشی مراکز داده متعلق به محمولهای به مقصد شرکت Deepcool AI وجود داشته است. برخلاف برخی عملیاتها که تنها تجهیزات مراکز داده هدف قرار گرفته بودند، این محموله شامل کالاهای متنوعی مانند تلویزیون، کفش، چاپگر، بلندگو و محصولات آرایشی و بهداشتی نیز بود. همین موضوع نگرانی کارشناسان را از گسترش روشهای جدید سرقت به سایر بخشهای اقتصاد افزایش داده است، زیرا نفوذ به سامانههای باربری و جعل هویت رانندگان تنها برای سرقت تجهیزات فناوری کاربرد ندارد و میتواند زنجیره تأمین کالاهای مصرفی را نیز تحت تأثیر قرار دهد. مقامات انتظامی هشدار دادهاند که گروههای سازمانیافته بهجای انتخاب تصادفی کامیونها، بیش از گذشته از اطلاعات دیجیتال برای شناسایی محمولههای ارزشمند استفاده میکنند و ممکن است پیش از اجرای عملیات، جزئیات مسیر و مقصد بار را بررسی کرده باشند.
تجهیزات سرقتشده در بازارهای غیررسمی و خارج از آمریکا فروخته میشوند
کارشناسان امنیت زنجیره تأمین معتقدند فروش تجهیزات سرقتشده مراکز داده با کالاهای مصرفی معمولی تفاوت دارد. دستگاههایی مانند سرورهای صنعتی، تجهیزات برقرسانی اختصاصی و قطعات زیرساختی معمولاً بازار خردهفروشی گستردهای ندارند و عرضه مستقیم آنها در فروشگاههای آنلاین میتواند شناسایی محموله را برای بازرسان آسانتر کند. به همین دلیل، شبکههای سرقت در برخی موارد تجهیزات را به قطعات کوچکتر تقسیم میکنند یا از واسطههایی برای انتقال آنها به بازارهای غیررسمی استفاده میکنند. برخی شرکتهای فناوری که به دنبال کاهش هزینه خرید سختافزار هستند، ممکن است تجهیزات دارای منشأ نامشخص را از این بازارها تهیه کنند. بازرسان همچنین احتمال میدهند در بعضی عملیاتها خریدار خارجی پیش از اجرای سرقت مشخص شده باشد و محموله براساس سفارش قبلی ربوده شود.
کشورهایی که دسترسی آنها به فناوریهای پیشرفته آمریکایی با محدودیتهای صادراتی مواجه است، از جمله چین، در بررسی مسیرهای احتمالی فروش تجهیزات مورد توجه کارشناسان قرار گرفتهاند. با این حال، شواهد منتشرشده برای اثبات انتقال تمام محمولههای سرقتشده به یک کشور مشخص کافی نیست و مسیر نهایی بخش مهمی از تجهیزات همچنان نامعلوم است. شبکههای فراملی سازمانیافته میتوانند با استفاده از شرکتهای واسطه، اسناد حمل جدید و مراکز توزیع مختلف، منشأ کالاها را پنهان کنند و آنها را دوباره وارد چرخه تجاری کنند. این مسئله علاوه بر زیان مستقیم شرکتهای مالک تجهیزات، چالشهایی برای کنترل صادرات فناوریهای حساس و ردیابی زنجیره تأمین ایجاد میکند. فروش قطعات سرقتشده در بازارهای غیررسمی همچنین امکان نظارت بر اصالت سختافزار و شرایط نگهداری آن را کاهش میدهد و ممکن است برای خریداران بعدی مشکلات فنی و حقوقی ایجاد کند.
شرکتهای حملونقل به افزایش کنترلهای امنیتی روی آوردهاند
گسترش سرقت محمولههای فناوری باعث شده شرکتهای حملونقل و مجموعههای امنیتی به دنبال تقویت روشهای محافظت از تجهیزات گرانقیمت باشند. اسکات کورنل، رئیس انجمن حفاظت از داراییهای حملونقلی در قاره آمریکا، معتقد است یکی از مهمترین ضعفهای موجود، بررسی ناکافی هویت رانندگان و اعتبار شرکتهای حملکننده پیش از تحویل بار است. به گفته او، بسیاری از عملیاتهای پیچیده کنونی بدون استفاده از هویتهای جعلی یا نفوذ به فرایند انتخاب شرکت باربری امکان اجرا ندارند و کنترل دقیق سوابق رانندگان میتواند بخش قابل توجهی از خطر را کاهش دهد. کارشناسان همچنین بر ضرورت تأیید مستقل اطلاعات شرکتهای حملونقل، بررسی تغییرات غیرمعمول در اسناد بار، استفاده از سامانههای ردیابی مکمل و ایجاد سازوکارهای هشدار سریع هنگام انحراف محموله از مسیر تعیینشده تأکید دارند. این اقدامات بهویژه برای محمولههایی اهمیت دارند که ارزش آنها به چندین میلیون دلار میرسد.
در کنار کنترلهای دیجیتال، استفاده از نیروهای محافظ نیز گسترش یافته است. مایک دافی، مدیرعامل شرکت امنیتی Solutions Group International در جنوب کالیفرنیا، اعلام کرده مجموعه تحت مدیریت او ماهانه صدها محموله را همراهی میکند و بخش قابل توجهی از آنها به تجهیزات مراکز داده اختصاص دارند. با این حال، حملات اخیر به خودروهای محافظ نشان دادهاند که افزایش تعداد نیروهای امنیتی بهتنهایی برای جلوگیری از سرقت کافی نیست و محافظت فیزیکی باید با بررسی دقیق هویت رانندگان و کنترل دسترسی به اطلاعات حمل بار همراه باشد. برخی ایالتهای آمریکا نیز گروههای تخصصی برای شناسایی شبکههای سرقت محموله تشکیل دادهاند و قانونگذاران فدرال در حال بررسی راهکارهایی برای مقابله با فعالیت گروههای فراملی هستند.
افزایش سرقت تجهیزات مراکز داده در شرایطی اتفاق میافتد که شرکتهای بزرگ فناوری میلیاردها دلار برای توسعه زیرساختهای هوش مصنوعی هزینه میکنند و جابهجایی سرورها، تجهیزات برقرسانی و سامانههای سرمایشی به بخش مهمی از زنجیره تأمین این صنعت تبدیل شده است. از دست رفتن چنین محمولههایی علاوه بر خسارت مالی مستقیم، میتواند برنامه نصب تجهیزات و راهاندازی ظرفیتهای پردازشی جدید را با اختلال مواجه کند. پروندههای اخیر همچنین آشکار کردهاند که امنیت مراکز داده تنها به حفاظت از ساختمانها، شبکههای ارتباطی و سامانههای نرمافزاری محدود نمیشود و فرایند انتقال فیزیکی تجهیزات نیز در برابر حملات سایبری، جعل هویت و جرائم سازمانیافته آسیبپذیر است.
انتهای پیام/