بازگشت به زندگی روزمره


در دیدار با خانواده شهید مطرح شد

اثر انگشت، چهره یا رمز عبور؛ کدام قفل دیجیتال امنیت بیشتری دارد
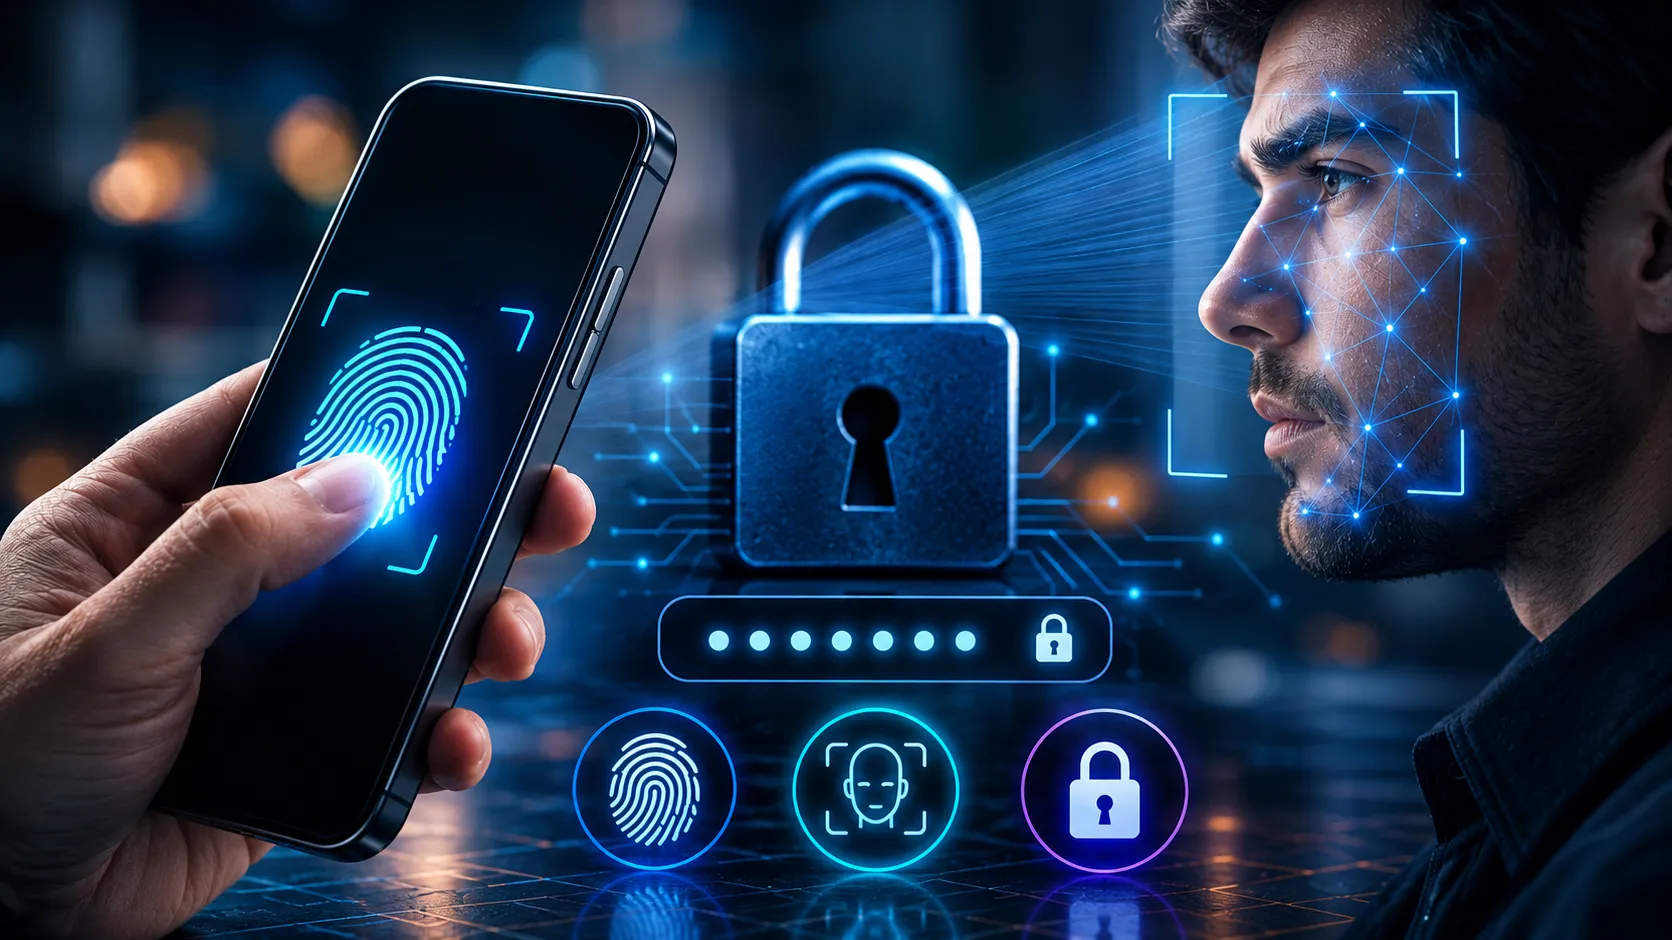
علی رضایی، استاد دانشگاه و عضو هیات علمی گروه مهندسی کامپیوتر دانشگاه علوم و تحقیقات، در گفتوگو با آناتک درباره تفاوت روشهای احراز هویت، جایگاه رمز عبور و فناوریهای بیومتریک و اهمیت استفاده از لایههای امنیتی مکمل توضیح میدهد.
کاربران برای ورود به تلفن همراه و حسابهای اینترنتی از رمز عبور، اثر انگشت یا تشخیص چهره استفاده میکنند. آیا میتوان یکی از این روشها را بهطور قطعی امنتر از بقیه دانست؟
مقایسه این روشها بدون درنظرگرفتن شرایط استفاده، نتیجه درستی ندارد. رمز عبور به اطلاعاتی وابسته است که کاربر میداند؛ در مقابل، روشهای بیومتریک از ویژگیهای جسمانی یا رفتاری فرد برای تشخیص هویت استفاده میکنند. هرکدام از این روشها مزایا و محدودیتهای خاص خود را دارند و امنیت نهایی به نحوه پیادهسازی آنها نیز وابسته است.
رمز عبور ضعیف یا تکراری، حساب کاربری را در برابر برخی حملات آسیبپذیر میکند. اگر کاربر برای چند سرویس از یک رمز استفاده کند و اطلاعات یکی از آنها افشا شود، مهاجم میتواند همان ترکیب را برای ورود به حسابهای دیگر امتحان کند. در مقابل، استفاده از رمزهای طولانی و منحصربهفرد، احتمال موفقیت این نوع حمله را کاهش میدهد.
روشهای بیومتریک نیز تجربه ورود آسانتری فراهم میکنند، اما نباید تصور کرد که استفاده از اثر انگشت یا تشخیص چهره به تنهایی تمام خطرهای امنیتی را از بین میبرد. در عمل، باید به فناوری مورد استفاده، شرایط احراز هویت و سازوکارهای پشتیبان آن توجه کرد.
تشخیص چهره و اثر انگشت از رایجترین روشهای ورود به گوشی هستند. تفاوت این دو روش از نظر امنیت چیست؟
هر دو روش برای شناسایی کاربر به کار میروند، اما شیوه دریافت و پردازش اطلاعات در آنها متفاوت است. اثر انگشت بر ویژگیهای الگوی انگشت تکیه دارد و تشخیص چهره نیز مشخصات چهره را بررسی میکند. با این حال، کیفیت حسگرها، روش پردازش دادهها و سازوکار تشخیص نمونه واقعی از نمونه جعلی در امنیت آنها اهمیت دارد.
بنابراین، نمیتوان تنها با مشاهده نام یک فناوری نتیجه گرفت که همه پیادهسازیهای آن امنیت یکسانی دارند. قابلیت تشخیص چهره در یک دستگاه لزوماً با فناوری مورد استفاده در دستگاه دیگر برابر نیست. همین موضوع درباره حسگرهای اثر انگشت نیز صدق میکند.
کاربر هنگام انتخاب دستگاه باید به کیفیت قابلیت امنیتی آن توجه کند و فقط سرعت بازشدن قفل یا راحتی استفاده را معیار قرار ندهد. همچنین بیومتریک نباید جایگزین تمام ملاحظات امنیتی شود؛ رمز عبور قوی و تنظیمات مناسب حساب همچنان اهمیت دارند.
اگر اطلاعات بیومتریک افشا شود، چه اتفاقی میافتد؟
یکی از نگرانیهای کاربران این است که در صورت افشای رمز عبور میتوانند آن را تغییر دهند، اما اثر انگشت و چهره قابل تعویض نیستند. تفاوت مهمی میان اطلاعاتی که کاربر انتخاب میکند و ویژگیهای بیومتریک او وجود دارد. رمز عبور را میتوان تغییر داد؛ اما ویژگیهای جسمانی مانند اثر انگشت یا ساختار چهره به همان شکل قابل جایگزینی نیستند. به همین دلیل، حفاظت از اطلاعات بیومتریک و نحوه ذخیره و پردازش آنها اهمیت زیادی دارد.
البته افشای یک تصویر یا نمونه زیستی به این معنا نیست که مهاجم در همه شرایط قادر به عبور از سامانه احراز هویت خواهد بود. نتیجه به نوع سامانه و سازوکارهای بررسی اصالت وابسته است. برای نمونه، سامانههای تشخیص چهره از نظر توانایی تشخیص چهره واقعی از تصویر یا نمونه بازتولیدشده یکسان نیستند.
در طراحی سامانههای امنیتی باید احتمال سوءاستفاده از اطلاعات بیومتریک در کنار سایر خطرها بررسی شود. همچنین لازم است دسترسی به دادههای حساس محدود باشد و اطلاعات مربوط به هویت کاربران بدون ضرورت در اختیار برنامهها و سرویسهای مختلف قرار نگیرد.
گاهی کاربران تصور میکنند اگر ورود به یک حساب با اثر انگشت یا رمز عبور انجام شود، تمام بخشهای آن حساب نیز به همان اندازه امن خواهند بود. آیا احراز هویت با تعیین سطح دسترسی تفاوت دارد؟
بله، احراز هویت یا Authentication فرایندی است که مشخص میکند کاربر چه کسی است. برای مثال، هنگامی که فرد با رمز عبور یا اثر انگشت وارد حساب خود میشود، سامانه تلاش میکند هویت او را تایید کند.
تعیین سطح دسترسی یا Authorization به این موضوع مربوط است که کاربر پس از شناسایی، اجازه انجام چه کارهایی را دارد. ممکن است هویت فرد بهدرستی تأیید شده باشد، اما دسترسی او به برخی اطلاعات یا عملیات محدود بماند. در یک سامانه امن، این دو مرحله باید به درستی طراحی شوند.
اهمیت این تفاوت زمانی روشن میشود که یک حساب به چند بخش حساس دسترسی دارد. تأیید هویت بهتنهایی نباید به معنای مجازبودن تمام فعالیتها تلقی شود. سامانه باید بر اساس نقش کاربر و سطح مجوزهای تعریفشده، دسترسی مناسب را در اختیار او قرار دهد.
برای حسابهای بانکی، ایمیل اصلی و شبکههای اجتماعی مهم، آیا یک رمز عبور قوی کافی است؟
رمز عبور قوی یکی از پایههای امنیت حساب است، اما اتکا به یک روش امنیتی، تمام خطرها را پوشش نمیدهد. ممکن است کاربر فریب بخورد و رمز خود را در یک صفحه جعلی وارد کند یا اطلاعات ورود او از طریقی دیگر افشا شود. در چنین شرایطی، وجود یک لایه امنیتی مکمل اهمیت پیدا میکند.
احراز هویت دومرحلهای یا چندمرحلهای برای همین منظور به کار میرود. در این روش، ورود به حساب فقط به یک عامل وابسته نیست و کاربر باید مرحله دیگری را نیز پشت سر بگذارد. این لایه اضافی میتواند در برابر برخی حملات، از جمله استفاده غیرمجاز از رمز افشاشده، مانع ایجاد کند.
با این حال، همه روشهای مرحله دوم از نظر امنیت یکسان نیستند. کد پیامکی، برنامههای تولید کد و کلیدهای امنیتی سازوکارهای متفاوتی دارند. انتخاب روش مناسب باید با توجه به حساسیت حساب و امکانات سرویس انجام شود. فعالکردن قابلیتهای امنیتی ارائهشده از سوی سرویس، استفاده از رمز منحصربهفرد و نگهداری امن اطلاعات بازیابی، در کنار یکدیگر اهمیت دارند.
اگر کاربر بخواهد امنیت حسابهای خود را تقویت کند، از کجا شروع کند؟
نخست باید حسابهای مهم خود را شناسایی کند؛ بهویژه ایمیلی که برای بازیابی سایر حسابها استفاده میشود و حسابهایی که به اطلاعات مالی یا شخصی دسترسی دارند. سپس باید برای هر حساب رمز عبور منحصربهفرد در نظر بگیرد و از تکرار یک رمز در چند سرویس خودداری کند.
گام بعدی، فعالکردن احراز هویت دومرحلهای در سرویسهایی است که این قابلیت را ارائه میکنند. همچنین کاربر باید روشهای بازیابی حساب را بررسی کند و مطمئن شود اطلاعات ثبتشده برای بازیابی، متعلق به خود او و بهروز هستند.
در استفاده از قابلیتهای بیومتریک نیز باید به امنیت دستگاه و تنظیمات آن توجه کرد. بهروزرسانی سیستمعامل و برنامهها، مراقبت از اطلاعات ورود و پرهیز از واردکردن رمز در صفحات مشکوک، مکمل روشهای احراز هویت هستند. هیچ فناوری واحدی جایگزین رعایت همه این اصول نمیشود.
برخی کاربران برای سرعت بیشتر، قفل گوشی یا لایههای امنیتی حسابهای خود را غیرفعال میکنند. این تصمیم چه پیامدی دارد؟
راحتی استفاده یکی از معیارهای مهم طراحی فناوری است، اما نباید تنها معیار تصمیمگیری باشد. اگر کاربر برای سادهترشدن ورود، محافظت از حساب را کاهش دهد، دسترسی به اطلاعات شخصی خود را آسانتر میکند. در مقابل، انتخاب روشی که هم امنیت کافی داشته باشد و هم استفاده از آن دشوار نباشد، به حفظ این تعادل کمک میکند.
در نهایت، امنیت حساب فقط به انتخاب میان رمز عبور، اثر انگشت و تشخیص چهره محدود نمیشود. روش احراز هویت، سطح دسترسی، محافظت از اطلاعات بازیابی و استفاده از لایههای امنیتی مکمل، بخشهای مرتبط یک سامانه هستند. تصمیم درست زمانی گرفته میشود که کاربر بهجای اعتماد کامل به یک قابلیت، از چند سازوکار مناسب در کنار هم استفاده کند.
انتهای پیام/