هوش مصنوعی چگونه از صدای کیبورد، اطلاعات شما را افشا میکند؟
مبین خجسته برومند، دانشجوی دانشگاه آزاد اسلامی واحد الکترونیکی در یادداشتی تحلیلی به تهدید نوین هوش مصنوعی در سرقت دادهها از جلسات آنلاین و محیطهای اداری پرداخته است.
درگاه ورودی حمله، صدای تایپ شماست
وقتی صحبت از هک و نفوذ سایبری به میان میآید، ذهن بیشتر ما به سمت سناریوهای آشنا میرود: کلیک روی یک لینک آلوده در پیامکهای جعلی، وارد کردن اطلاعات کارت در درگاههای فیشینگ یا دانلود بدافزاری که گوشهای از سیستم کمین کرده است. اما اگر بدانید که در شرایط خاص، حتی صدای تایپ روی کیبورد نیز میتواند سرنخی برای شناسایی کلیدهای فشردهشده و احتمالاً افشای اطلاعات حساس باشد، چه واکنشی نشان میدهید؟
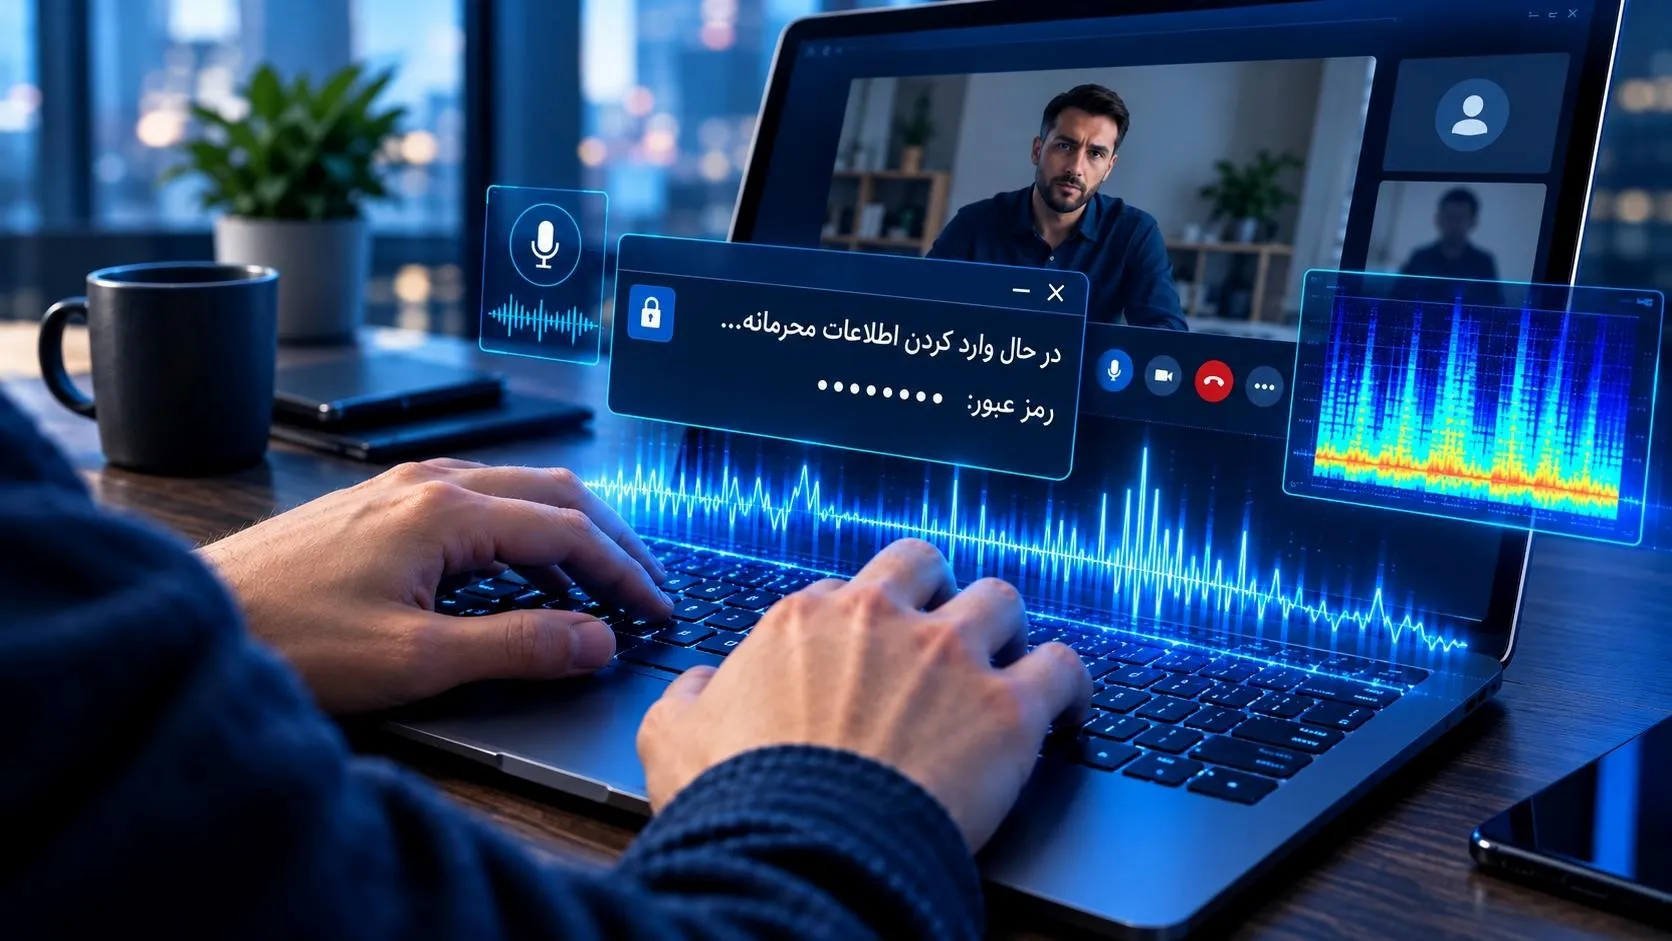
این ماجرا سناریوی یک فیلم علمیتخیلی هالیوودی نیست؛ بلکه نمونهای از تهدیدهای سایبری در عصر هوش مصنوعی است که با عنوان «حملات کانال جانبی صوتی» شناخته میشود. در این نوع حمله، تحلیل صدای تایپ میتواند در شرایط مناسب به شناسایی کلیدهای فشردهشده کمک کند و خطر افشای اطلاعات را افزایش دهد؛ موضوعی که توجه به امنیت صوتی در تماسهای تصویری، جلسات آنلاین کاری و محیطهای اداری را ضروری میکند.
هر کلید، یک امضای صوتی؛ کیبورد چگونه لو میرود؟
تصور عمومی ما این است که صدای فشردهشدن کلیدهای کیبورد یکنواخت است؛ اما در واقع، صداهای تولیدشده هنگام تایپ میتوانند تفاوتهایی داشته باشند. عواملی مانند موقعیت کلید روی صفحهکلید، نوع سازوکار کلیدها، شیوهٔ تایپ و شرایط محیطی بر ویژگیهای صوتی ضربهها تأثیر میگذارند. مدلهای پیشرفتهٔ یادگیری عمیق میتوانند با تحلیل این تفاوتها، در شرایط مناسب، کلیدهای فشردهشده را تشخیص دهند.
در برخی پژوهشهای علمی، محققان صدای تایپ را به نمایشهای تصویری از ویژگیهای صوتی، موسوم به طیفنگاره (Spectrogram) تبدیل کردهاند تا مدلهای یادگیری عمیق بتوانند الگوهای موجود در آن را تحلیل کنند. در یکی از این پژوهشها، الگوریتم با استفاده از صدای ضبطشده از طریق میکروفون یک گوشی هوشمند در نزدیکی لپتاپ توانست کلیدهای فشردهشده را با دقت بالایی تشخیص دهد. این یافته نشان میدهد که صدای تایپ، در شرایط مناسب، میتواند اطلاعاتی دربارهٔ متن واردشده در اختیار تحلیلگران قرار دهد؛ هرچند تشخیص کلیدها لزوماً به معنای بازیابی قطعی یک متن کامل یا رمز عبور نیست.
نکتهٔ مهم برای کاربران دورکار و کارمندان این است که چنین حملهای لزوماً به نصب بدافزار روی دستگاه قربانی نیاز ندارد. اگر صدای صفحهکلید از طریق میکروفونی در نزدیکی آن یا میکروفون یک جلسهٔ آنلاین ضبط و منتقل شود، ممکن است امکان تحلیل صوتی آن فراهم شود. البته موفقیت حمله به عواملی مانند کیفیت ضبط، فاصلهٔ میکروفون، صدای محیط و توانایی مدل در تشخیص کلیدها بستگی دارد.
دقت ۹۵ درصدی هوش مصنوعی؛ نتایج پژوهش دانشگاههای بریتانیا
مستندترین و شاخصترین نمونه از این تهدید، پژوهشی است که در سال ۲۰۲۳ بهدست محققان دانشگاههای دورهام، ساری و رویال هالووی لندن در بریتانیا انجام شد. نتایج این پژوهش در قالب مقالهای علمی با عنوان «حملهٔ عملیِ کانال جانبی صوتی به صفحهکلیدها مبتنی بر یادگیری عمیق» منتشر شد.
پژوهشگران در این مطالعه از مدل یادگیری عمیق به نام CoAtNet استفاده کردند؛ مدلی که شبکههای پیچشی را با سازوکارهای توجه ترکیب میکند. نتایج آزمایشها نشان داد این مدل با تحلیل صدای ضبطشده از طریق میکروفون یک گوشی هوشمند در نزدیکی لپتاپ، توانست کلیدهای فشردهشده را با دقت ۹۵ درصد تشخیص دهد؛ بالاترین دقت گزارششده تا آن زمان، بدون استفاده از مدل زبانی کمکی.
نتیجهٔ قابلتوجه دیگر در آزمایش با نرمافزار تماس تصویری زوم (Zoom) به دست آمد. در این سناریو، دقت تشخیص کلیدها به ۹۳ درصد رسید؛ دقتی که در زمان انتشار پژوهش، رکوردی برای این بستر به شمار میرفت. این یافته نشان میدهد که در شرایط مناسب، تحلیل صدای منتقلشده در یک جلسهٔ آنلاین میتواند اطلاعاتی دربارهٔ کلیدهای فشردهشده آشکار کند. بااینحال، باز بودن میکروفون بهتنهایی به معنای امکان بازیابی قطعی رمز عبور ایمیل یا حساب بانکی نیست. موفقیت چنین حملهای به عواملی مانند کیفیت صدا، شرایط محیطی و عملکرد مدل در تشخیص کلیدها بستگی دارد.
پژوهشهای پیشین نیز امکان تحلیل صدای صفحهکلید را در بسترهایی مانند تماسهای اینترنتی بررسی کردهاند. بااینحال، نتایج و دقتهای بهدستآمده در هر پژوهش به روش آزمایش و شرایط آن وابسته است و نباید با ارقام مطالعهٔ سال ۲۰۲۳ یکی دانسته شود. اهمیت پژوهش جدید در آن است که تلفیق یادگیری عمیق با ابزارهای در دسترس عموم، امکانپذیری این نوع حمله را در شرایطی نزدیکتر به کاربردهای روزمره نشان میدهد و ضرورت توجه به خطر نشت اطلاعات از کانالهای جانبی صوتی را در امنیت سایبری برجسته میکند.
چرا ابزارهای امنیتی سنتی برای شناسایی این حملات کافی نیستند؟ محدودیت لایههای دفاعی مرسوم
یکی از چالشهای حملات کانال جانبی صوتی این است که ابزارهای امنیتی سنتی، مانند آنتیویروسها، فایروالها و سامانههای تشخیص نفوذ، لزوماً برای شناسایی نشت اطلاعات از طریق صدای محیط طراحی نشدهاند. در این نوع حمله، ممکن است هیچ بدافزاری روی دستگاه قربانی اجرا نشود یا تغییری در فایلهای سیستم ایجاد نشود؛ در عوض، صدای تایپ از طریق میکروفون یک دستگاه یا بستر ارتباطی مجاز، مانند تماس تصویری، ضبط و منتقل میشود.
ازآنجاکه انتقال صدا در بسیاری از این شرایط بخشی عادی از عملکرد برنامه است، شناسایی آن بهعنوان نشانهای از حمله لزوماً ساده نیست. بااینحال، نمیتوان گفت ابزارهای امنیتی همیشه از تشخیص چنین فعالیتهایی ناتواناند؛ میزان شناسایی و کاهش خطر به شرایط حمله، تنظیمات امنیتی و قابلیتهای سامانههای مورد استفاده بستگی دارد.
چکلیست ایمنی؛ چگونه فریب گوشهای هوشمند را نخوریم؟
برای مصون ماندن از چنین حملاتی نیازی به کنار گذاشتن فناوری نیست؛ کافی است چند تغییر کوچک، اما کلیدی در رفتارهای سایبری روزمره ایجاد کنید:
۱. قانون سکوت هنگام تایپ اطلاعات حساس: هنگام شرکت در جلسات ویدئوکنفرانس، مانند گوگلمیت، اسکایپ یا زوم، اگر لازم است رمز عبور، اطلاعات هویتی یا دادههای محرمانه وارد کنید، بهتر است ابتدا میکروفون خود را روی حالت بیصدا (Mute) قرار دهید. بااینحال، توجه داشته باشید که بیصداکردن میکروفون همان دستگاه، مانع ضبط صدای تایپ از طریق میکروفونهای دیگرِ نزدیک به صفحهکلید نمیشود؛ بنابراین، هنگام واردکردن اطلاعات حساس، به سایر دستگاههای دارای میکروفون در محیط نیز توجه داشته باشید.
۲. استفاده از ابزارهای مدیریت رمز عبور: استفاده از ابزارهای معتبر مدیریت رمز عبور و قابلیت تکمیل خودکار (Auto-fill) مرورگرها میتواند نیاز به تایپ دستی اطلاعات حساس را کاهش دهد. در نتیجه، احتمال افشای صوتی اطلاعات هنگام وارد کردن آنها کمتر میشود؛ هرچند میزان محافظت به ابزار مورد استفاده و نحوه ورود اطلاعات بستگی دارد.
۳. فعالسازی احراز هویت دومرحلهای: حتی اگر رمز عبور از طریق تحلیل صدای تایپ افشا شود، فعال بودن احراز هویت دومرحلهای میتواند خطر دسترسی غیرمجاز به حساب را کاهش دهد. استفاده از برنامههای معتبر احراز هویت یا کلیدهای امنیتی، در صورت پشتیبانی سرویس، گزینههای مناسبی هستند؛ بااینحال، این روش بهتنهایی مانع همه انواع حملات نمیشود.
۴. استفاده از ابزارهای حذف نویز: نرمافزارهای حذف نویز، مانند Krisp و قابلیتهای فیلتر صوتی برخی سیستمعاملها میتوانند در شرایط مناسب صدای تایپ و سایر صداهای محیطی را کاهش دهند. بااینحال، میزان تأثیر این ابزارها بر تشخیص کلیدهای فشردهشده به کیفیت ضبط، تنظیمات فیلتر و عملکرد مدل تحلیل صوتی بستگی دارد و نمیتوان آنها را راهکاری تضمینی در برابر این نوع حملات دانست.
۵. اتکا نکردن به سبک تایپ بهعنوان راهکار امنیتی: سرعت و شیوهٔ تایپ میتوانند بر الگوی صوتی صفحهکلید تأثیر بگذارند؛ اما شواهد کافی برای این ادعا وجود ندارد که تایپ سریع با ده انگشت یا استفاده از کلیدهایی مانند، Shift فاصله و کلیدهای جهتنما الزاماً دقت مدلهای هوش مصنوعی را کاهش میدهد. بنابراین، برای حفاظت از اطلاعات حساس، بهتر است به روشهای امنیتی معتبر، مانند کاهش دریافت صدای غیرضروری از میکروفون و استفاده از ابزارهای مدیریت رمز عبور، تکیه کنید.
۶. کاهش صدای کیبورد: صدای کلیک صفحهکلید گوشی یا تبلت را از تنظیمات خاموش کنید و هنگام تایپ اطلاعات حساس، در صورت امکان از صفحهکلیدهای کمصدا استفاده کنید. برای لپتاپ نیز انتخاب کیبوردی با صدای کمتر میتواند به کاهش صدای قابلضبط کمک کند. البته میزان تأثیر این اقدامات به شرایط ضبط و توانایی ابزارهای تحلیل صوتی بستگی دارد و هیچکدام بهتنهایی مانع قطعی این نوع حمله نمیشوند. توجه داشته باشید که خاموشکردن صدای کلیک نرمافزاری گوشی، صدای فیزیکی کلیدهای لپتاپ را حذف نمیکند.
۷. تلهٔ مکالمه و تایپ همزمان: کلاهبرداران ممکن است با تماس فریبنده، مثلاً با معرفی خود بهعنوان پشتیبانی، شما را در خط نگه دارند و همزمان به تایپ اطلاعات حساس ترغیب کنند. اگر صدای تایپ از طریق میکروفون تماس به آنها برسد، ممکن است برای تحلیل ضربههای کلید تلاش کنند؛ اما روشن یا خاموشکردن میکروفون بهتنهایی تضمین نمیکند صدای تایپ شنیده نشود. اطلاعات بانکی و رمزهای یکبارمصرف را به تماسگیرنده ندهید و به درخواست او وارد نکنید. اگر تماس مشکوک بود، آن را قطع کنید و موضوع را از مسیر رسمی پیگیری کنید.
دنیای امنیت سایبری با گسترش فناوریهای هوش مصنوعی در حال تغییر است؛ بهگونهای که تهدیدهای دیجیتال دیگر صرفاً به نفوذ از طریق شبکهها و نرمافزارهای مخرب محدود نمیشوند. تحلیل صداهای محیطی، از جمله صدای تایپ روی صفحهکلید، نیز میتواند در شرایط خاص به افشای اطلاعات حساس منجر شود. شناخت این تهدیدها و رعایت اصول امنیتی، گامی مهم در کاهش خطر نشت اطلاعات در عصر هوش مصنوعی است.
انتهای پیام/