یادداشت؛
مهاجرت به رمزنگاری پساکوانتومی در شبکه بانکی به نقشه راه نیاز دارد
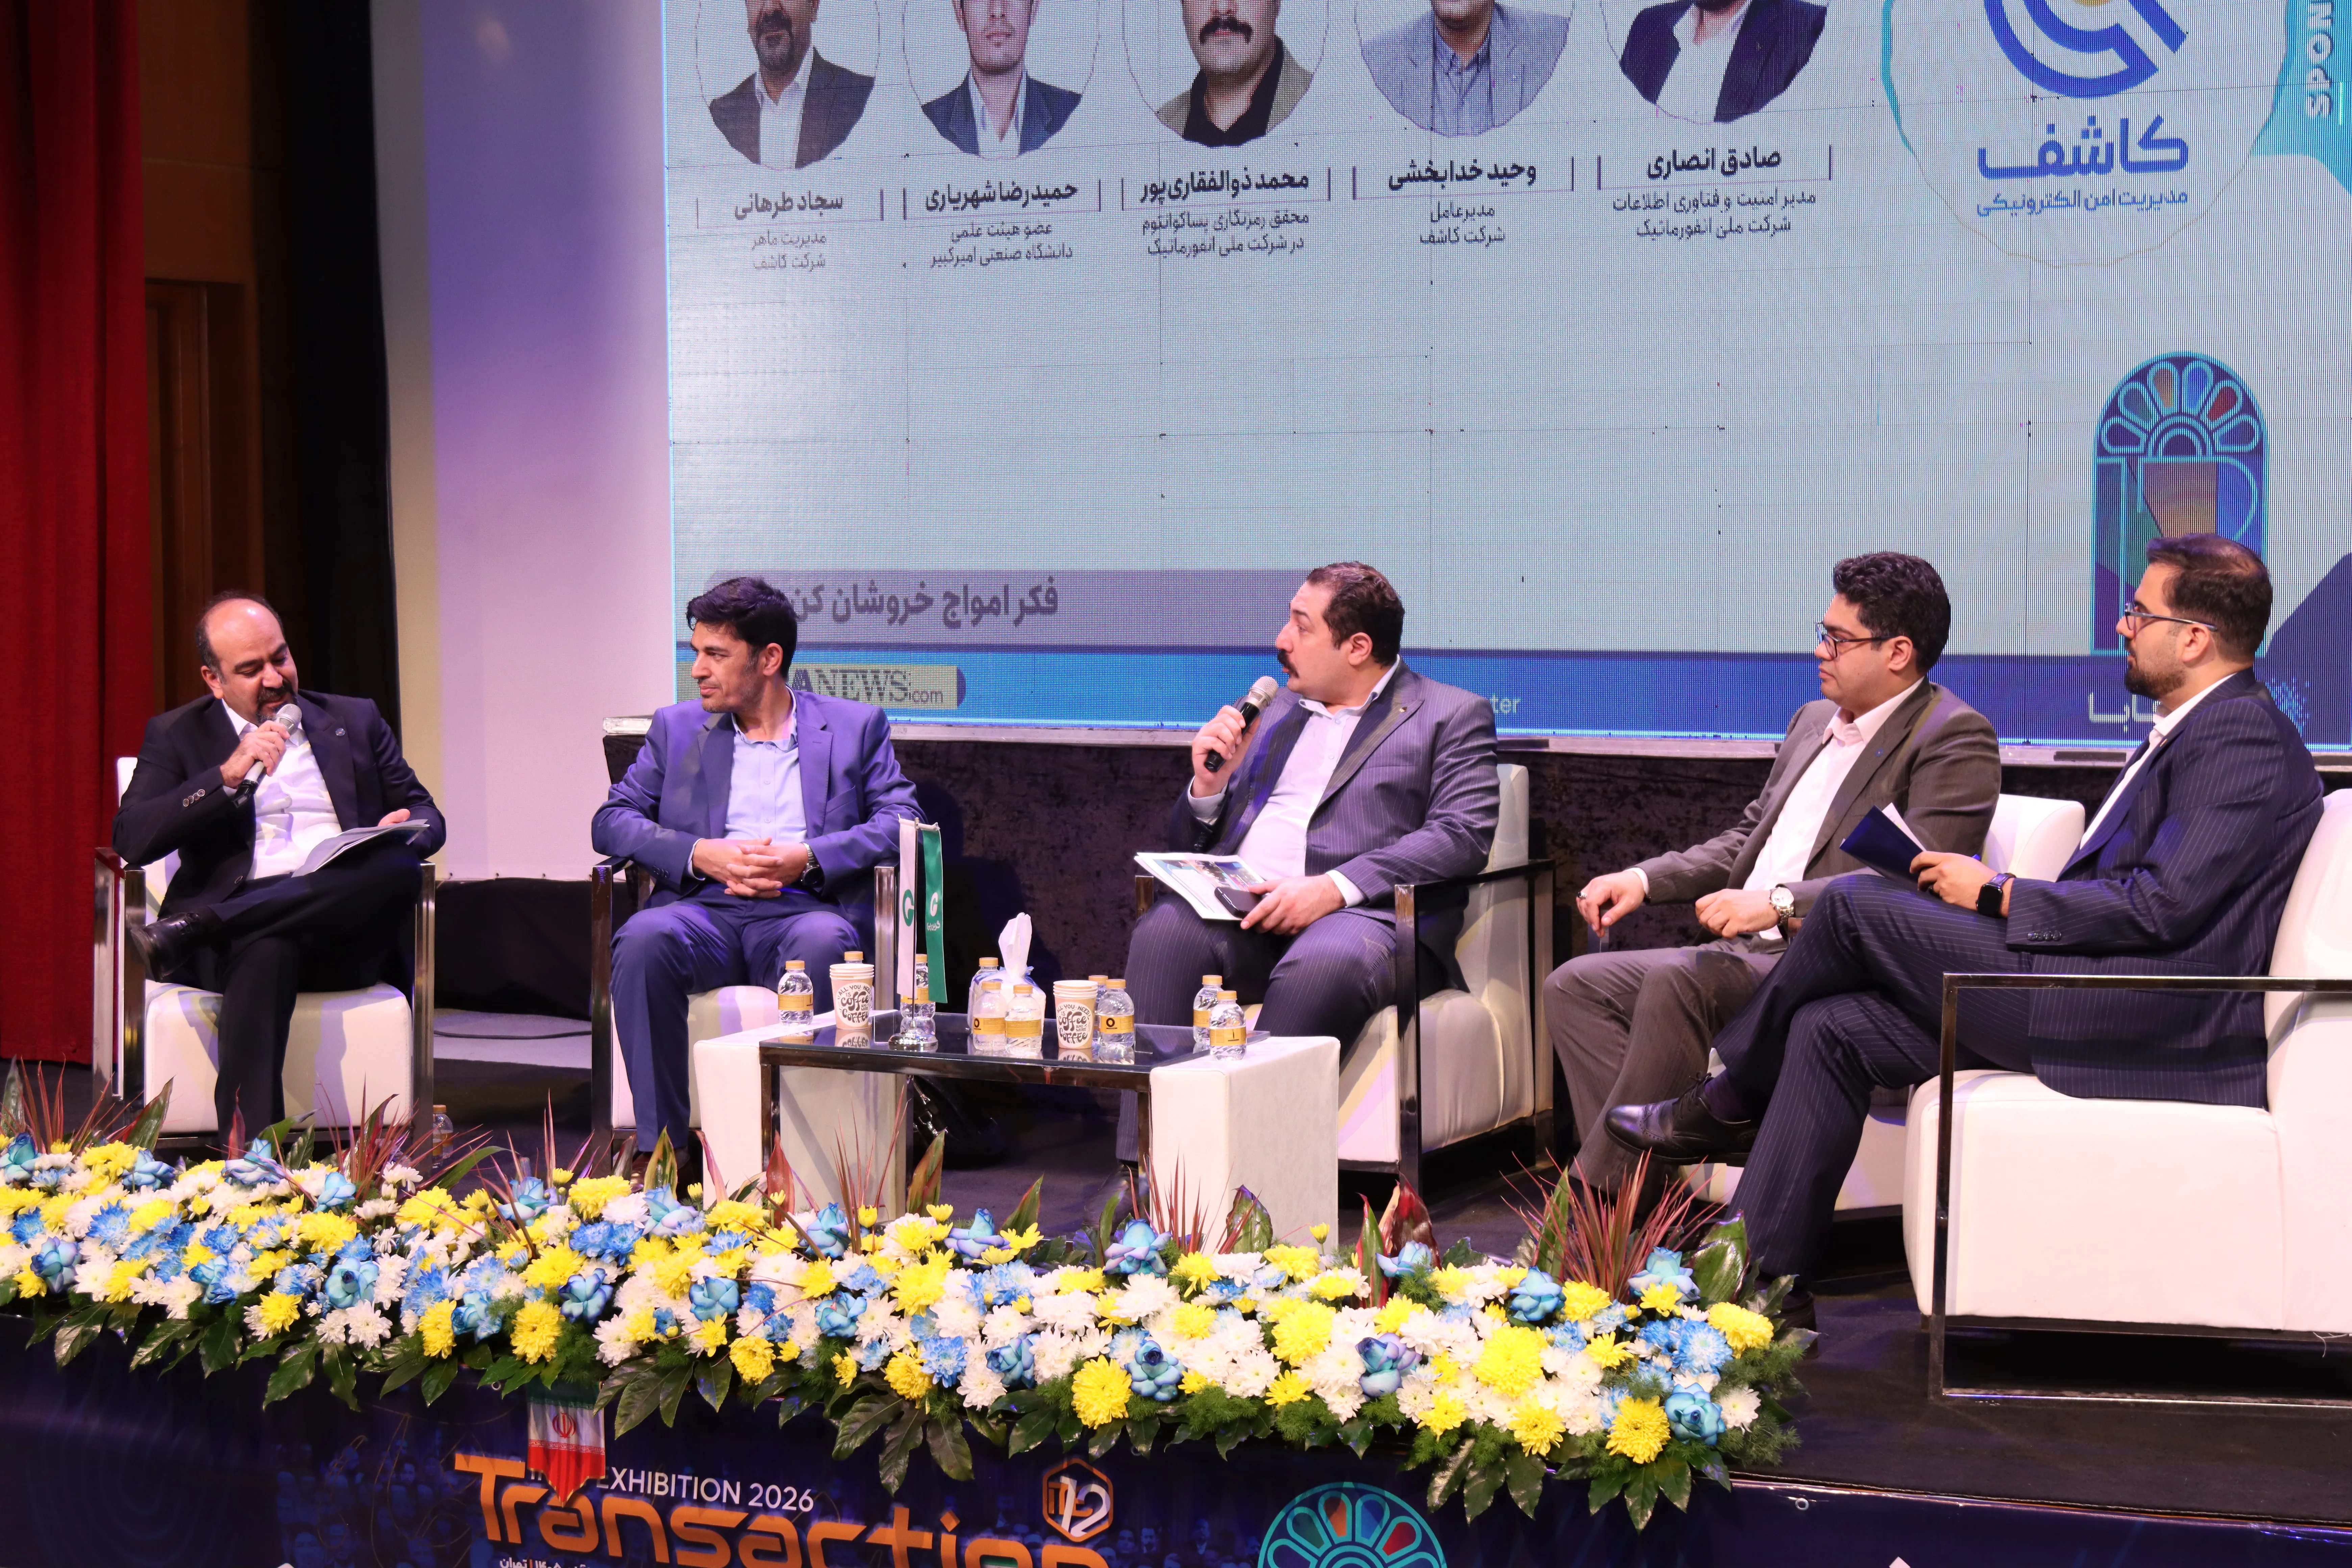
به گزارش خبرگزاری آنا؛ نشست تخصصی «گذار به رمزنگاری پساکوانتومی در شبکه پرداخت و زیرساخت کلید عمومی» در دوازدهمین رویداد بزرگ تراکنش ایران با حضور مدیران و متخصصان حوزه امنیت اطلاعات، رمزنگاری و فناوری بانکی برگزار شد. صادق انصاری، مدیر امنیت اطلاعات و فناوری اطلاعات شرکت ملی انفورماتیک، وحید خدابخشی، مدیرعامل شرکت مدیریت امن الکترونیکی کاشف، محمد ذوالفقاریپور، محقق رمزنگاری پساکوانتومی در شرکت ملی انفورماتیک، حمیدرضا شهریاری، عضو هیئت علمی دانشگاه صنعتی امیرکبیر و سجاد طرهانی، مدیر ماهر شرکت کاشف، در این نشست به بررسی آینده امنیت شبکه بانکی پرداختند. موضوع اصلی گفتوگوها این بود که بانکها چگونه باید خود را برای دورهای آماده کنند که در آن رایانههای کوانتومی ممکن است بتوانند برخی از روشهای رایج رمزنگاری را بشکنند و امنیت اطلاعات و ارتباطات مالی را تحت تأثیر قرار دهند.
رایانههای کوانتومی چه تهدیدی برای اطلاعات بانکی دارند؟
حمیدرضا شهریاری، عضو هیئت علمی دانشگاه صنعتی امیرکبیر، با اشاره به سرعت پیشرفت فناوریهایی مانند رایانش ابری، کلانداده و هوش مصنوعی، توضیح داد که بسیاری از فناوریهای پرکاربرد امروز، در گذشته پدیدههایی نوظهور و دور از دسترس به شمار میرفتند. وی با اشاره به روند توسعه رایانههای کوانتومی تأکید کرد که شبکه بانکی نباید شناخت این فناوری و پیامدهای احتمالی آن را به زمانی موکول کند که تهدیدها به واقعیت تبدیل شدهاند. به اعتقاد او، همانطور که بانکها برای گسترش خدمات دیجیتال به زیرساختهای تازه نیاز پیدا کردند، در آینده نیز ممکن است ناچار شوند روشهای محافظت از اطلاعات و ارتباطات خود را تغییر دهند.
محمد ذوالفقاریپور، محقق رمزنگاری پساکوانتومی در شرکت ملی انفورماتیک، یکی از نگرانیهای مهم این حوزه را با عبارت «اکنون جمعآوری کن، بعداً رمزگشایی کن» توضیح داد. به گفته وی، ممکن است مهاجمان از همین امروز اطلاعات رمزگذاریشده را جمعآوری و ذخیره کنند، بدون آنکه در حال حاضر توانایی خواندن محتوای آنها را داشته باشند. این اطلاعات میتوانند سالها نگهداری شوند تا در آینده، در صورت دستیابی به رایانههای کوانتومی بهاندازه کافی قدرتمند، امکان رمزگشایی آنها فراهم شود. چنین تهدیدی برای اطلاعات مالی و بانکی که باید برای مدت طولانی محرمانه باقی بمانند، اهمیت ویژهای دارد؛ زیرا امنیت امروز یک ارتباط لزوماً به معنای محفوظماندن محتوای آن در آینده نیست.
ذوالفقاریپور برای تشریح دلیل این نگرانی به الگوریتم شور اشاره کرد. بسیاری از روشهای فعلی رمزنگاری به مسائل ریاضی وابستهاند که حل آنها برای رایانههای معمولی بسیار دشوار و زمانبر است، اما رایانههای کوانتومی قدرتمند میتوانند در آینده برخی از این مسائل را با سرعت بیشتری حل کنند. این موضوع الگوریتمهایی مانند RSA و ECC را که در تأیید هویت سامانهها، ایجاد ارتباطات امن و امضای دیجیتال کاربرد دارند، در معرض تهدید قرار میدهد. وی همچنین به تجربه چین در توسعه ارتباطات کوانتومی و ایجاد یک مسیر ارتباطی حدود ۱۴۰۰ کیلومتری مبتنی بر توزیع کلید کوانتومی اشاره کرد و از آزمایشهایی برای انتقال امن اطلاعات بانکی با استفاده از این فناوری سخن گفت.
روشهای جدید رمزنگاری چگونه از اطلاعات محافظت میکنند؟
بخش دیگری از این نشست به راهکارهایی اختصاص داشت که برای مقابله با تهدید رایانههای کوانتومی در حال توسعه هستند. ذوالفقاریپور توضیح داد که مؤسسه ملی استاندارد و فناوری آمریکا (NIST) پس از چندین مرحله بررسی و ارزیابی پیشنهادهای متخصصان، استانداردهایی را برای رمزنگاری پساکوانتومی تدوین کرده است. منظور از رمزنگاری پساکوانتومی، استفاده از روشهای جدیدی است که براساس دانش و حملات شناختهشده فعلی، در برابر توان محاسباتی رایانههای کوانتومی نیز مقاوم طراحی شدهاند. این روشها قرار است بهتدریج جایگزین بخشی از الگوریتمهایی شوند که امنیت آنها در آینده ممکن است به خطر بیفتد.
وی در تشریح این استانداردها به FIPS ۲۰۳ ،FIPS ۲۰۴ و FIPS ۲۰۵ اشاره کرد و دو استاندارد نخست را از گزینههای مهم برای زیرساخت بانکی دانست. استاندارد FIPS ۲۰۳ با نام ML-KEM و مبتنی بر طرح CRYSTALS-Kyber برای ایجاد و بهاشتراکگذاری امن کلیدهای رمزنگاری کاربرد دارد؛ کلیدهایی که سامانهها برای محافظت از ارتباطات خود به آنها نیاز دارند. استاندارد FIPS ۲۰۴ نیز با نام ML-DSA و مبتنی بر طرح CRYSTALS-Dilithium برای امضای دیجیتال طراحی شده است و میتواند در تأیید اصالت پیامها و اسناد الکترونیکی به کار رود. به بیان ساده، یکی از این استانداردها به برقراری ارتباط امن کمک میکند و دیگری به سامانهها امکان میدهد اصالت اطلاعات و فرستنده آنها را بررسی کنند.
ذوالفقاریپور با اشاره به آزمایش و پیادهسازی برخی از این روشها در خدمات شرکتهایی مانند گوگل و کلادفلر تأکید کرد که بانکها نیز باید برای تغییر استانداردهای امنیتی خود آماده شوند. با این حال، استفاده از الگوریتمهای جدید تنها به نصب یک نرمافزار یا تغییر تنظیمات محدود نمیشود؛ زیرا ممکن است بخشهای مختلف یک بانک، از سامانههای داخلی تا خدمات اینترنتی، از روشهای متفاوتی برای محافظت از اطلاعات استفاده کنند. به همین دلیل، نخستین گام آن است که بانکها بدانند کدام سامانهها به الگوریتمهای فعلی وابستهاند و تغییر آنها چه تأثیری بر فعالیتهای روزمره خواهد داشت.
امنیت همراهبانک و ارتباطات دیجیتال چگونه تحت تأثیر قرار میگیرد؟
صادق انصاری، مدیر امنیت اطلاعات و فناوری اطلاعات شرکت ملی انفورماتیک، در بخش دیگری از نشست توضیح داد که تهدید رایانش کوانتومی تنها به امکان خواندن اطلاعات رمزگذاریشده محدود نیست، بلکه میتواند روشهای تأیید هویت و برقراری ارتباط امن میان سامانهها را نیز تحت تأثیر قرار دهد. وی با اشاره به پژوهش پیتر شور در سال ۱۹۹۴ گفت این پژوهش نشان داد که رایانههای کوانتومی در صورت دستیابی به توان کافی، میتوانند برخی مسائل ریاضی مورد استفاده در رمزنگاری نامتقارن را بسیار سریعتر از رایانههای معمولی حل کنند. بنابراین، زیرساختهایی که به این روشها متکی هستند باید برای تغییرات احتمالی آینده آماده شوند.
انصاری برای ملموسترشدن موضوع به ارتباطات امن اینترنتی و استفاده از پروتکل HTTPS در خدماتی مانند همراهبانک اشاره کرد. هنگامی که کاربر وارد همراهبانک میشود یا اطلاعاتی را از طریق یک ارتباط امن ارسال میکند، مجموعهای از سازوکارهای امنیتی وظیفه محافظت از ارتباط و اطمینان از اصالت سامانه مقابل را بر عهده دارند. بخشی از این فرایند به زیرساخت کلید عمومی یا PKI وابسته است که با استفاده از کلیدها و گواهیهای دیجیتال، به سامانهها کمک میکند هویت یکدیگر را تأیید کنند. آسیبپذیرشدن الگوریتمهای مورد استفاده در این بخش میتواند اعتماد به ارتباطات الکترونیکی و سازوکارهای تأیید هویت را تحت تأثیر قرار دهد.
وی توضیح داد که در چنین شرایطی، مسئله تنها جایگزینی یک الگوریتم نیست، بلکه ممکن است مجموعهای از سامانههای مرتبط با صدور گواهی دیجیتال، امضای الکترونیکی و ایجاد ارتباط امن نیازمند بازنگری باشند. انصاری همچنین به اصطلاح «روز کوانتومی» یا Q-Day اشاره کرد که به زمان دستیابی رایانههای کوانتومی به توان عملی لازم برای شکستن برخی روشهای فعلی رمزنگاری گفته میشود. اگرچه هنوز زمان مشخصی برای وقوع چنین اتفاقی وجود ندارد، احتمال ذخیره اطلاعات از امروز برای رمزگشایی در آینده باعث میشود برنامهریزی برای مقابله با این تهدید به سالهای بعد موکول نشود.
شبکه بانکی برای مهاجرت پساکوانتومی به برنامه مشترک نیاز دارد
مدیر امنیت اطلاعات و فناوری اطلاعات شرکت ملی انفورماتیک در ادامه به دو راهکار متفاوت برای مواجهه با تهدیدهای کوانتومی اشاره کرد. روش نخست، توزیع کلید کوانتومی (QKD) است که از ویژگیهای فیزیک کوانتومی برای توزیع امن کلیدهای رمزنگاری استفاده میکند و به تجهیزات و زیرساختهای تخصصی نیاز دارد. روش دوم، رمزنگاری پساکوانتومی (PQC) است که از الگوریتمهای ریاضی جدید برای محافظت از اطلاعات بهره میگیرد و قابلیت اجرا روی رایانهها و سامانههای متداول را نیز دارد. این تفاوت برای بانکها اهمیت دارد؛ زیرا انتخاب هر روش بر هزینههای اجرایی، تجهیزات مورد نیاز و نحوه تغییر سامانههای فعلی تأثیر میگذارد.
انصاری با اشاره به اقداماتی که در کشورهایی مانند فرانسه، بریتانیا و آمریکا برای آمادهسازی زیرساختهای حساس انجام شده است، بر ضرورت تدوین یک نقشه راه ملی تأکید کرد. به اعتقاد وی، بانکها و نهادهای مسئول باید بدانند کدام بخشها در معرض تهدید بیشتری قرار دارند، چه اقداماتی باید زودتر انجام شود و مسئولیت هماهنگی و نظارت بر این تغییرات بر عهده چه مجموعههایی خواهد بود. وی همچنین به تجربه عربستان سعودی در ارزیابی مخاطرات رمزنگاری سازمانهای حیاتی و اقدامات هنگکنگ برای سنجش آمادگی بانکها اشاره کرد و شناخت وضعیت فعلی زیرساختها را پیشنیاز تصمیمگیری دانست.
وی در تشریح اقدامات داخلی نیز از همکاری بانک مرکزی و معاونت علمی، فناوری و اقتصاد دانشبنیان ریاستجمهوری سخن گفت و به تفاهمنامهای با حضور حسین افشین، معاون علمی رئیسجمهور، اشاره کرد. به گفته انصاری، برنامه ایجاد شرکت توسعه ملی کوانتومی، راهاندازی آزمایشگاههای تخصصی برای بررسی الگوریتمهای داخلی و گسترش همکاری با دانشگاهها از جمله اقداماتی هستند که برای توسعه توانمندی کشور در این حوزه مطرح شدهاند. هدف از این برنامهها، ایجاد ظرفیت علمی و فنی لازم برای بررسی راهکارهای جدید و کاهش وابستگی به دانش و تجهیزات خارجی در مسیر تغییر زیرساختهای امنیتی است.
امنیت امروز بانکها نباید قربانی نگرانیهای آینده شود
حمیدرضا شهریاری در بخش دیگری از نشست بر ضرورت حفظ تعادل میان آمادگی برای آینده و رسیدگی به مشکلات امنیتی امروز تأکید کرد. وی هشدار داد که بانکها نباید تنها به دلیل مطرحشدن تهدید رایانش کوانتومی، منابع مالی و انسانی خود را بدون بررسی دقیق به پروژههای گسترده و پرهزینه اختصاص دهند. به گفته وی، شبکه بانکی در حال حاضر نیز با مخاطرات امنیتی متعددی روبهرو است و لازم است هر مجموعه با توجه به حساسیت خدمات، وضعیت زیرساختها و میزان فوریت تهدیدها، اولویتهای خود را مشخص کند.
شهریاری برای توضیح این موضوع، شرایط سازمان را به خودرویی تشبیه کرد که لاستیک آن پنچر شده است. به اعتقاد وی، همانطور که در چنین وضعیتی ابتدا باید مشکل فوری خودرو برطرف شود، یک بانک نیز نمیتواند آسیبپذیریهای فعلی خود را نادیده بگیرد و تمام توجهش را به تهدیدهایی معطوف کند که ممکن است سالها بعد جدی شوند. البته این اولویتبندی به معنای کنارگذاشتن برنامهریزی برای رمزنگاری پساکوانتومی نیست؛ بلکه بانکها باید همزمان با رسیدگی به مشکلات موجود، آموزش نیروهای متخصص، بررسی استانداردهای جدید و شناخت نیازهای آینده را آغاز کنند.
این عضو هیئت علمی دانشگاه صنعتی امیرکبیر همچنین با اشاره به تجربه استقرار نظام مدیریت امنیت اطلاعات (ISMS) در کشور توضیح داد که صدور بخشنامه و الزام بانکها به اجرای چارچوبهای امنیتی، بهتنهایی به معنای افزایش واقعی امنیت نیست. وی به بخشنامه سال ۱۳۸۴ درباره اجرای این نظام در دستگاههای دولتی و بانکها اشاره کرد و گفت مشکلات موجود در شناخت و اجرای پروژههای امنیتی میتوانند موجب شوند حتی با وجود صرف هزینه، نتایج مورد انتظار به دست نیاید. از نگاه وی، آشنایی مدیران، کارفرمایان و مجریان با اهداف واقعی پروژههای امنیتی بهاندازه تأمین بودجه و تهیه تجهیزات اهمیت دارد.
شهریاری بر این موضوع نیز تأکید کرد که همه اطلاعات به یک سطح از محافظت نیاز ندارند. برای نمونه، ارزش اطلاعاتی که تنها برای مدت کوتاهی اهمیت دارند با دادههایی که باید سالها محرمانه باقی بمانند، یکسان نیست. به گفته وی، بانکها باید هنگام انتخاب روشهای امنیتی، ارزش اطلاعات، مدتزمان محرمانگی و هزینه احتمالی شکستن رمز را در کنار یکدیگر بررسی کنند. بنابراین، برنامه مهاجرت پساکوانتومی باید متناسب با وضعیت هر بانک طراحی شود و نمیتوان انتظار داشت تمام مؤسسات مالی با یک روش و در یک زمان مشخص، زیرساختهای خود را تغییر دهند.
بانکها ابتدا باید بدانند اطلاعاتشان چگونه محافظت میشود
وحید خدابخشی، مدیرعامل شرکت مدیریت امن الکترونیکی کاشف، شناسایی داراییهای رمزنگاری را نخستین گام عملی برای آمادهسازی شبکه بانکی دانست. وی توضیح داد منظور از داراییهای رمزنگاری تنها نرمافزارهای امنیتی نیست، بلکه تمام سامانهها، تجهیزات، ارتباطات و کلیدهایی را در بر میگیرد که برای محافظت از اطلاعات استفاده میشوند. بانکها باید مشخص کنند چه دادههایی در کدام بخشها نگهداری میشوند، ارتباط میان سامانهها چگونه رمزگذاری میشود و اگر یکی از روشهای فعلی امنیت خود را از دست بدهد، چه خدماتی تحت تأثیر قرار خواهند گرفت.
خدابخشی با اشاره به تفاوت روشهای رمزنگاری توضیح داد که رایانش کوانتومی تأثیر یکسانی بر تمام الگوریتمها ندارد. الگوریتم شور میتواند روشهایی مانند RSA و ECC را که بر مبنای مسائل خاص ریاضی طراحی شدهاند، با تهدید مواجه کند. در مقابل، الگوریتم گروور میتواند جستوجوی کلیدهای رمزنگاری متقارن را سریعتر کند، اما آثار آن با تهدیدهای مربوط به RSA و ECC یکسان نیست. به گفته وی، همین تفاوتها نشان میدهد بانکها نباید تمام سامانههای خود را به یک اندازه آسیبپذیر فرض کنند و لازم است ابتدا نوع رمزنگاری و میزان حساسیت اطلاعات هر بخش را بشناسند.
مدیرعامل شرکت کاشف چهار حوزه اصلی را برای بررسی آثار تهدیدهای کوانتومی معرفی کرد که شامل دادههای ذخیرهشده، ارتباطات رمزگذاریشده، تجهیزات امنیتی و زیرساخت کلید عمومی است. برای نمونه، بانکها باید بدانند اطلاعات حساس در کدام سامانهها قرار دارد، ارتباط میان شعب و مراکز داده چگونه محافظت میشود و تجهیزات ویژه نگهداری کلیدهای رمزنگاری چه امکاناتی دارند. ماژولهای امنیتی سختافزاری (HSM)، گواهیهای دیجیتال و سازوکارهای امضای الکترونیکی نیز از جمله بخشهایی هستند که باید در این بررسی مورد توجه قرار گیرند.
خدابخشی پیشنهاد کرد بانکها حساسیت اطلاعات و نیاز به محافظت از آنها را در افقهای زمانی چهار، هفت و ۱۰ ساله بررسی کنند. چنین ارزیابیای کمک میکند مشخص شود کدام اطلاعات حتی در صورت افشای چند سال بعد نیز پیامدهای جدی خواهند داشت و کدام سامانهها با فوریت بیشتری به تغییر نیاز دارند. به اعتقاد وی، اولویتبندی براساس اهمیت واقعی دادهها و میزان آسیبپذیری زیرساختها میتواند از هزینههای غیرضروری جلوگیری کند و منابع محدود سازمانها را به سمت بخشهایی هدایت کند که نیاز بیشتری به محافظت دارند.
آزمایش فناوریهای جدید باید از بخشهای کمخطر آغاز شود
خدابخشی در تشریح مراحل اجرایی مهاجرت پساکوانتومی، بر ضرورت آزمایش راهکارهای جدید پیش از استفاده گسترده از آنها تأکید کرد. وی توضیح داد بانکها نباید الگوریتمهای تازه را بدون بررسی کافی وارد سامانههای حساس و خدمات اصلی خود کنند؛ زیرا هر تغییری در روشهای امنیتی ممکن است بر سرعت پردازش، ارتباط میان نرمافزارها یا عملکرد تجهیزات موجود تأثیر بگذارد. به همین دلیل، لازم است ابتدا محیطهایی برای آزمایش ایجاد شود تا میزان امنیت، کارایی و سازگاری روشهای جدید در شرایط کنترلشده بررسی شود.
مدیرعامل شرکت کاشف پیشنهاد کرد نخستین آزمایشها در ارتباطات داخلی و بخشهایی انجام شوند که اهمیت عملیاتی کمتری دارند. برای نمونه، میتوان ارتباط رمزگذاریشده میان دو سامانه داخلی، دو رابط برنامهنویسی یا دو رایانه را با استفاده از الگوریتمهای جدید بررسی کرد و نتایج را از نظر سرعت، پایداری و امنیت سنجید. چنین آزمایشهایی به متخصصان امکان میدهد مشکلات احتمالی را پیش از استفاده از فناوری جدید در خدمات حیاتی بانک شناسایی کنند و درباره مراحل بعدی براساس نتایج واقعی تصمیم بگیرند.
وی همچنین از برنامه شرکت کاشف برای نقشآفرینی در ایجاد یک محیط آزمایشگاهی یا سندباکس مهاجرت پساکوانتومی در حوزه بانکی خبر داد. منظور از سندباکس، محیطی کنترلشده است که در آن میتوان بخشی از شرایط واقعی شبکه بانکی را شبیهسازی و راهکارهای جدید را بدون ایجاد خطر برای خدمات اصلی آزمایش کرد. خدابخشی تأکید کرد که توسعه چنین محیطهایی باید با آموزش نیروی انسانی و افزایش توان تخصصی همراه باشد؛ زیرا حتی در صورت دسترسی به الگوریتمها و تجهیزات جدید، استفاده ایمن از آنها به دانش فنی و شناخت دقیق زیرساختهای موجود نیاز دارد.
مهاجرت پساکوانتومی فرصتی برای نوسازی امنیت بانکی است
محمد ذوالفقاریپور در بخش دیگری از نشست توضیح داد که حرکت به سمت رمزنگاری پساکوانتومی میتواند فرصتی برای بازنگری در وضعیت امنیتی بانکها نیز باشد. وی با اشاره به استفاده از برخی الگوریتمهای قدیمی مانند Triple DES در بخشهایی از زیرساختها گفت بررسی سامانهها برای مهاجرت به استانداردهای جدید، ممکن است ضعفهایی را آشکار کند که پیش از این کمتر مورد توجه قرار گرفتهاند. به اعتقاد وی، بانکها میتوانند از این فرایند برای شناسایی سامانههای قدیمی، اصلاح شیوه مدیریت کلیدهای امنیتی و بهروزرسانی بخشهایی از زیرساخت استفاده کنند.
این پژوهشگر به نبود شناخت یکپارچه از وضعیت رمزنگاری در برخی بانکها نیز اشاره کرد و توضیح داد که ممکن است مجموعههایی با سامانهها و تجهیزات متعدد، تصویر دقیقی از تمام روشهای امنیتی مورد استفاده خود نداشته باشند. این مسئله در بانکهایی که فرایند ادغام سازمانی را تجربه کردهاند، میتواند پیچیدهتر باشد؛ زیرا ممکن است بخشهای مختلف از تجهیزات و استانداردهای متفاوتی استفاده کنند. به گفته وی، تهیه فهرست داراییهای رمزنگاری علاوه بر کمک به برنامهریزی برای آینده، میتواند مشکلات قدیمی و وابستگیهای پنهان زیرساختی را نیز مشخص کند.
ذوالفقاریپور همچنین با اشاره به هزینه بالای برخی تجهیزات امنیتی، بر اهمیت توسعه محصولات بومی و استفاده از توانمندی شرکتهای داخلی تأکید کرد. وی توضیح داد که مهاجرت پساکوانتومی لزوماً به معنای کنارگذاشتن تمام تجهیزات فعلی و خرید سختافزارهای جدید نیست. در برخی بخشها ممکن است تغییر الگوریتمها از طریق بهروزرسانی نرمافزارها یا اصلاح سامانههای موجود امکانپذیر باشد. از این رو، شناخت دقیق نیازها و بررسی قابلیت تجهیزات فعلی باید پیش از تصمیمگیری درباره سرمایهگذاریهای گسترده انجام شود.
سجاد طرهانی، مدیر ماهر شرکت کاشف، نیز با اشاره به برآوردهایی درباره جدیترشدن تهدیدهای کوانتومی در حدود هفت تا هشت سال آینده، این پرسش را مطرح کرد که بانکها و نهادهای مسئول باید از کدام بخش اقدامات خود را آغاز کنند. در ادامه نشست، بر ضرورت بررسی میزان آمادگی سازمانها، تعیین مسئولیت نهادهای مرتبط و انتخاب اولویتهای سرمایهگذاری در تجهیزات، نیروی انسانی و فرایندهای امنیتی تأکید شد. متخصصان معتقد بودند که آمادهسازی شبکه بانکی برای این تغییر، تنها بر عهده واحدهای فنی نیست و به همکاری مدیران، نهادهای سیاستگذار، شرکتهای فناوری و مراکز دانشگاهی نیاز دارد.
مباحث نشست «گذار به رمزنگاری پساکوانتومی در شبکه پرداخت و زیرساخت کلید عمومی» نشان داد که آمادهسازی شبکه بانکی برای تهدیدهای آینده باید از شناخت وضعیت فعلی آغاز شود. بانکها پیش از خرید تجهیزات جدید یا تغییر گسترده سامانههای خود، باید بدانند کدام اطلاعات اهمیت بیشتری دارند، چه روشهایی برای محافظت از آنها استفاده میشود و چه بخشهایی ممکن است در آینده آسیبپذیر شوند. تدوین نقشه راه، آموزش متخصصان، اجرای آزمایشهای محدود و توسعه فناوریهای داخلی میتواند مسیر این تغییر را هموار کند؛ مسیری که هدف آن افزایش امنیت اطلاعات و پایداری خدمات مالی در سالهای آینده است، بدون آنکه رسیدگی به تهدیدهای فعلی شبکه بانکی نادیده گرفته شود.
انتهای پیام/