بازگشت به زندگی روزمره


در دیدار با خانواده شهید مطرح شد

بیش از ۱۲۰۰ حمله سایبری به زیرساخت اینترنت کشور در یک روز مهار شد
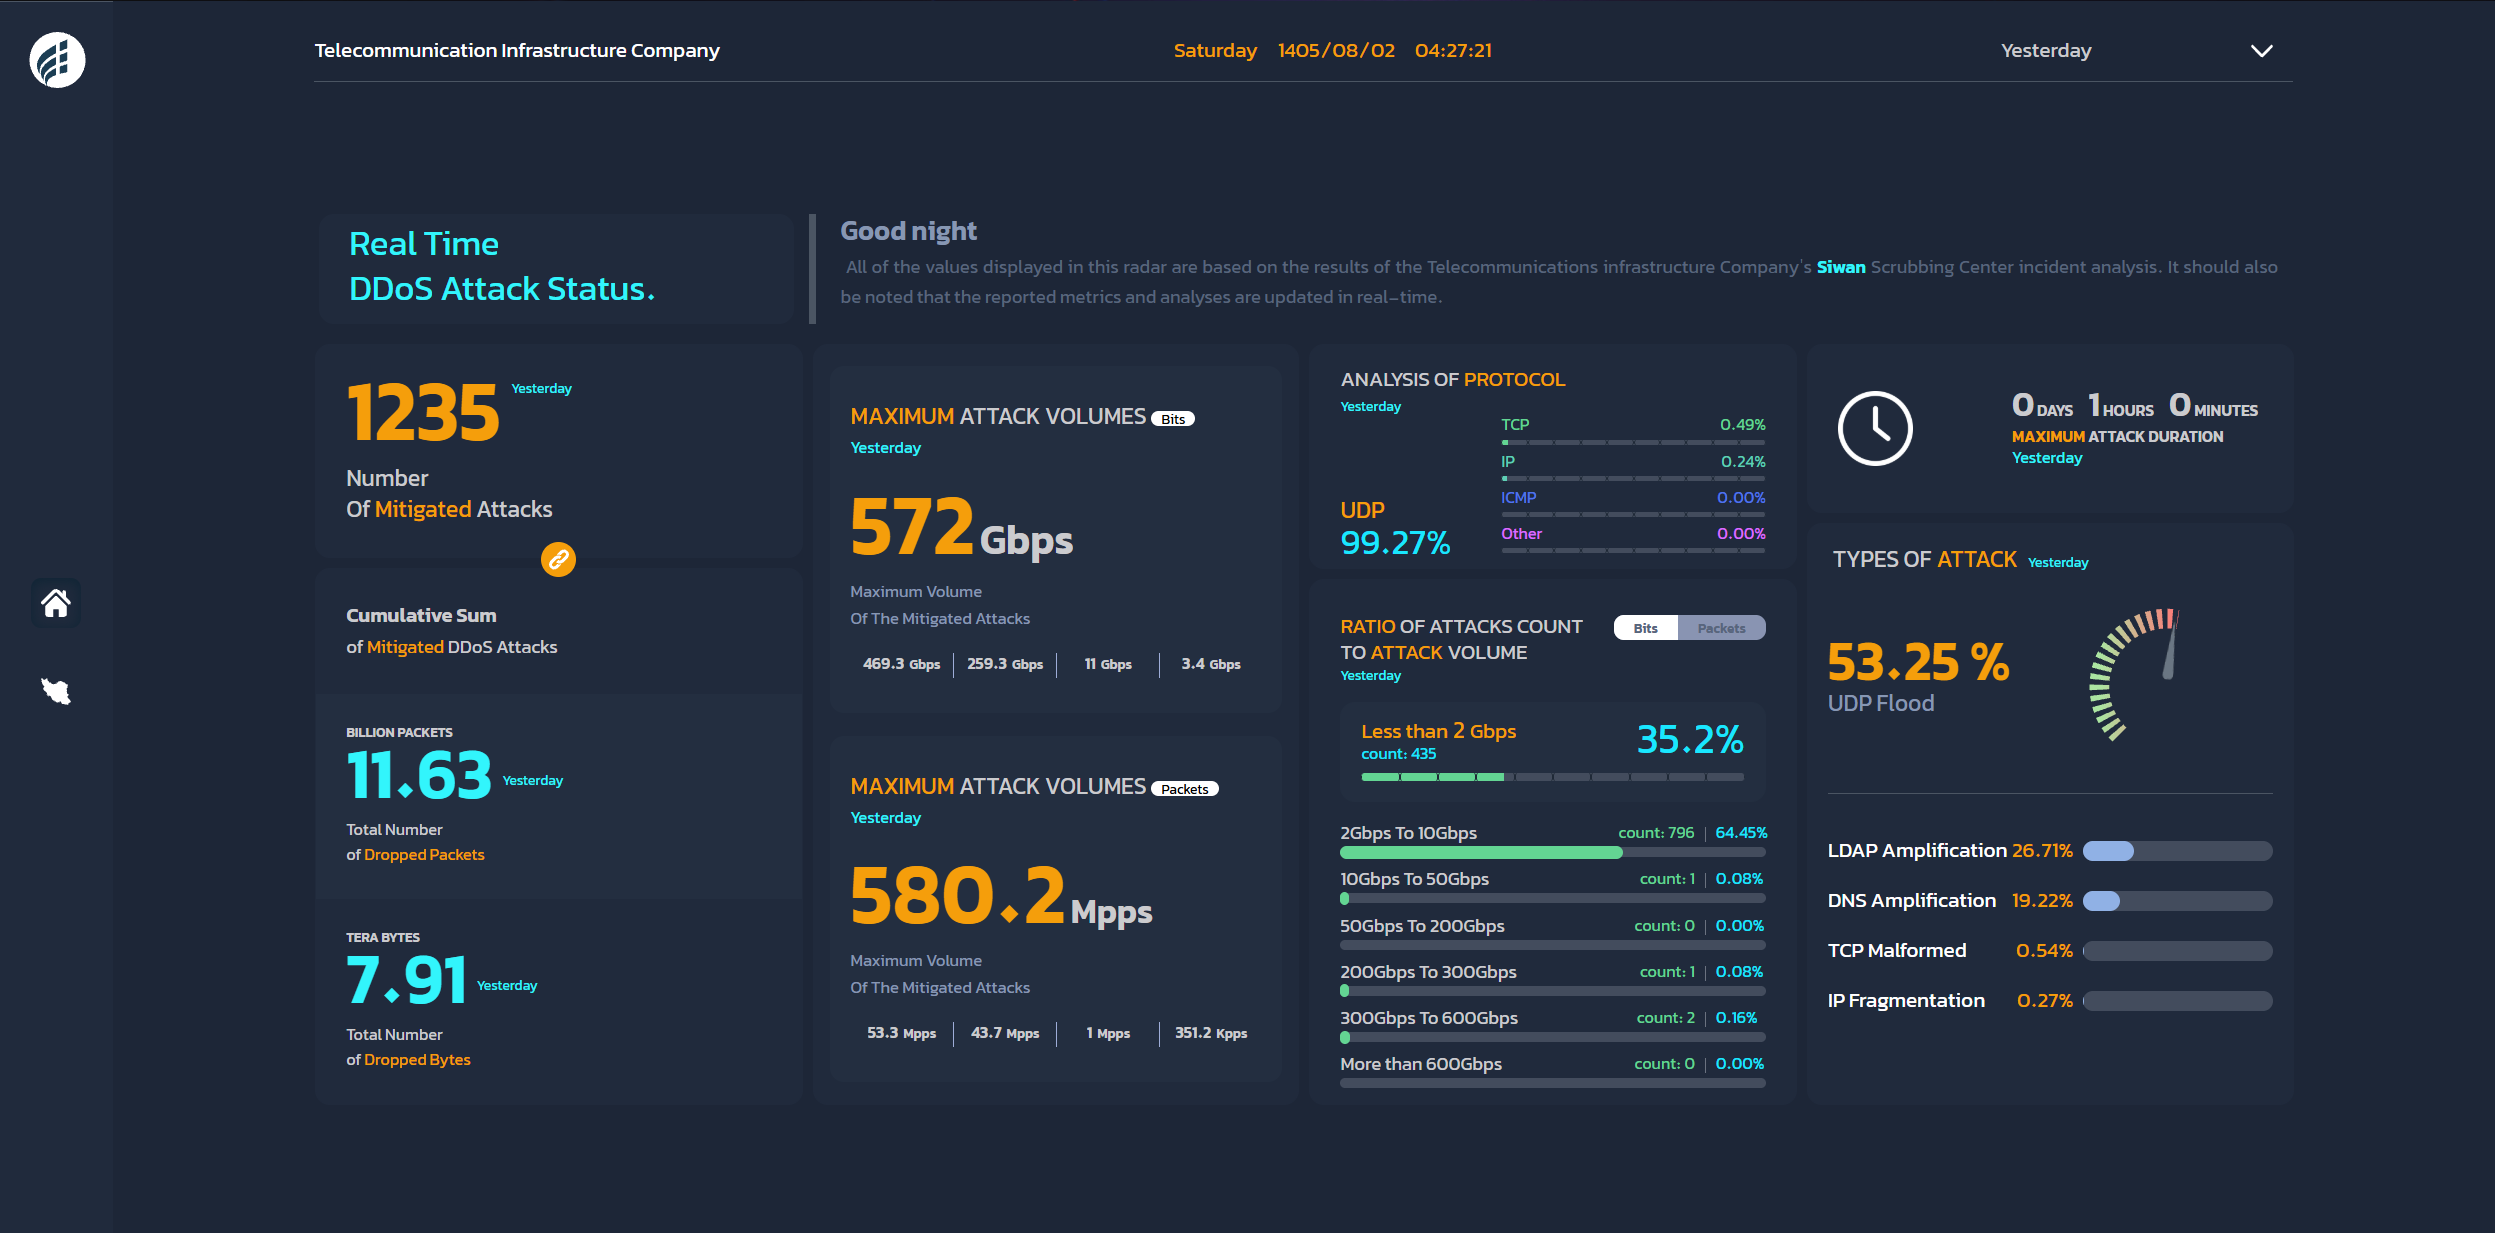
به گزارش خبرگزاری آنا؛ زیرساختهای ارتباطی کشور طی روزهای اخیر با افزایش حملات منع خدمت توزیعشده یا DDoS مواجه شدهاند؛ حملاتی که با ارسال حجم گستردهای از ترافیک به سمت شبکهها و سامانههای اینترنتی، تلاش میکنند ظرفیت ارتباطی آنها را اشغال کرده و دسترسی کاربران به خدمات آنلاین را با مشکل مواجه کنند. بهزاد اکبری، معاون وزیر ارتباطات و مدیرعامل شرکت ارتباطات زیرساخت، چند روز پیش از افزایش قابل توجه شدت و تکرار این حملات خبر داد و اعلام کرد بخش عمده آنها با استفاده از سامانههای دفاعی داخلی و خارجی مهار شدهاند. اکنون بررسی دادههای روز گذشته سامانه رصد لحظهای حملات DDoS این شرکت، ابعاد فنی این تهدیدات را روشنتر میکند. بر اساس اطلاعات منتشرشده، سامانههای دفاعی در یک روز با ۱۲۳۵ حمله مقابله کردهاند که شدیدترین آنها از نظر نرخ انتقال داده به ۵۷۲ گیگابیت بر ثانیه رسیده است. همچنین بیشینه نرخ ارسال بستههای مخرب در حملات ثبتشده ۵۸۰٫۲ میلیون بسته در ثانیه بوده که فشار قابل توجهی بر تجهیزات پردازش و مدیریت ترافیک شبکه وارد میکند. این ارقام نشان میدهند تهدیدات اخیر تنها به حملات کوچک و پراکنده محدود نبوده و در کنار تعداد زیادی حمله با شدت پایین، مواردی با حجم بسیار بالا نیز مشاهده شده است.
سامانههای دفاعی در یک روز ۱۲۳۵ حمله را مهار کردند
بررسی اطلاعات ثبتشده در سامانه رصد لحظهای حملات DDoS شرکت ارتباطات زیرساخت نشان میدهد در روز گذشته، اول آبان، مجموعاً ۱۲۳۵ حمله شناسایی و مهار شده است. این سامانه که دادههای خود را بر اساس نتایج تحلیل مرکز مقابله با حملات سیوان منتشر میکند، علاوه بر تعداد حملات، شاخصهایی مانند حجم ترافیک حذفشده، تعداد بستههای مخرب، شدت حملات، نوع پروتکلهای مورد استفاده و مدتزمان حملات را نیز نمایش میدهد. بر اساس این آمار، سامانههای دفاعی طی روز گذشته ۱۱٫۶۳ میلیارد بسته داده را که بهعنوان بخشی از ترافیک حملات شناسایی شده بودند، حذف کردهاند. مجموع حجم این بستهها نیز ۷٫۹۱ ترابایت اعلام شده است. این ۲ شاخص نشاندهنده مقدار ترافیکی هستند که سامانههای حفاظتی از رسیدن آن به مسیرهای مورد حفاظت جلوگیری کردهاند و نباید آنها را با میزان کل ترافیک اینترنت کشور یا حجم دادههای مبادلهشده میان کاربران اشتباه گرفت.
ثبت ۱۱٫۶۳ میلیارد بسته حذفشده در یک روز، اهمیت تجهیزات مقابله با حملات حجمی را نشان میدهد؛ زیرا در چنین شرایطی مسئله صرفاً میزان پهنای باند مصرفشده نیست و تعداد بستههایی که تجهیزات شبکه باید در هر ثانیه بررسی و پردازش کنند نیز اهمیت دارد. برای مثال، یک حمله ممکن است با ارسال بستههای بسیار کوچک، فشار زیادی بر توان پردازشی روترها، فایروالها و دیگر تجهیزات ارتباطی ایجاد کند، در حالی که میزان مصرف پهنای باند آن در مقایسه با حملات مبتنی بر بستههای بزرگتر کمتر باشد. در مقابل، بعضی حملات با تولید ترافیک حجیم تلاش میکنند ظرفیت لینکهای ارتباطی را اشغال کنند و مانع عبور دادههای کاربران واقعی شوند. وجود هر ۲ شاخص در سامانه رصد شرکت ارتباطات زیرساخت از این جهت اهمیت دارد که امکان ارزیابی حملات را از نظر حجم انتقال داده و نرخ پردازش بستهها فراهم میکند. البته آمار منتشرشده مربوط به حملات شناساییشده در محدوده تحت پوشش این سامانه است و لزوماً تمام حملات احتمالی علیه تمامی شبکهها و سامانههای مستقل کشور را شامل نمیشود.
بیشینه شدت ثبتشده در روز گذشته از نظر نرخ انتقال داده به ۵۷۲ گیگابیت بر ثانیه رسیده است. این عدد به معنای آن است که در اوج یکی از حملات، حجم ترافیک مخرب با نرخ انتقالی نزدیک به ۵۷۲ میلیارد بیت در ثانیه به سمت مقصد هدایت شده است. در همین بازه، بیشترین نرخ ارسال بسته نیز ۵۸۰٫۲ میلیون بسته در ثانیه گزارش شده که معادل پردازش احتمالی صدها میلیون بسته در هر ثانیه برای تجهیزات دفاعی است. این ۲ رکورد الزاماً به یک حمله واحد مربوط نیستند، زیرا حملهای با بیشترین حجم داده لزوماً بیشترین تعداد بسته را تولید نمیکند. سامانه همچنین بیشینه مدت حملات مهارشده در روز گذشته را یک ساعت ثبت کرده است. ترکیب چنین سرعتهایی با تداوم حمله، نشاندهنده ظرفیت موردنیاز برای مدیریت ترافیک غیرعادی در شبکههای بزرگ است؛ ظرفیتی که در صورت کافی نبودن آن، امکان کاهش کیفیت یا از دسترس خارج شدن خدمات اینترنتی وجود خواهد داشت.
بیشتر حملات کمتر از ۱۰ گیگابیت بر ثانیه بودند
یکی از نکات مهم دادههای روز گذشته، اختلاف زیاد میان تعداد حملات کوچک و حملات بسیار حجیم است. بر اساس بخش دستهبندی شدت حملات در سامانه شرکت ارتباطات زیرساخت، ۴۳۵ حمله با نرخ کمتر از ۲ گیگابیت بر ثانیه ثبت شدهاند که ۳۵٫۲ درصد از کل حملات روز را تشکیل میدهند. همچنین ۷۹۶ حمله در محدوده ۲ تا ۱۰ گیگابیت بر ثانیه قرار داشتهاند که معادل ۶۴٫۴۵ درصد از موارد شناساییشده است. به این ترتیب، مجموعاً ۱۲۳۱ حمله، معادل حدود ۹۹٫۷ درصد حملات ثبتشده، شدتی کمتر از ۱۰ گیگابیت بر ثانیه داشتهاند. این آمار نشان میدهد اگرچه حملات بسیار بزرگ بیشتر مورد توجه قرار میگیرند، بخش اصلی فعالیت روزانه سامانههای دفاعی صرف شناسایی و مهار تعداد زیادی حمله با شدت پایینتر میشود. چنین حملاتی ممکن است بهتنهایی برای از دسترس خارج کردن یک شبکه بزرگ کافی نباشند، اما در صورت تمرکز بر سرویسهای کوچکتر یا زیرساختهایی با ظرفیت محدود، همچنان میتوانند مشکلات قابل توجهی ایجاد کنند.
در مقابل، تنها ۴ حمله با شدت بیشتر از ۱۰ گیگابیت بر ثانیه در دادههای روز گذشته مشاهده میشود. از این تعداد، یک حمله در محدوده ۱۰ تا ۵۰ گیگابیت بر ثانیه، یک حمله در محدوده ۲۰۰ تا ۳۰۰ گیگابیت بر ثانیه و ۲ حمله در محدوده ۳۰۰ تا ۶۰۰ گیگابیت بر ثانیه قرار داشتهاند. در محدوده ۵۰ تا ۲۰۰ گیگابیت بر ثانیه و همچنین بالاتر از ۶۰۰ گیگابیت بر ثانیه، حملهای ثبت نشده است. نکته قابل توجه آن است که تنها ۲ حمله از مجموع ۱۲۳۵ مورد شناساییشده توانستهاند به محدوده ۳۰۰ تا ۶۰۰ گیگابیت بر ثانیه برسند، اما همین تعداد اندک از نظر حجم ترافیک میتوانند چالش مهمتری نسبت به صدها حمله کوچک ایجاد کنند؛ بنابراین ارزیابی وضعیت امنیت شبکه صرفاً بر اساس شمار حملات کافی نیست و باید شدت، مدتزمان، نوع هدف و میزان موفقیت سامانههای مقابله را نیز در نظر گرفت. در برخی شرایط، یک حمله بسیار حجیم میتواند فشار بیشتری نسبت به دهها حمله کوچک بر زیرساختهای ارتباطی وارد کند.
بیش از ۹۹ درصد ترافیک شناساییشده بر پایه UDP بوده است
تحلیل پروتکلهای مورد استفاده در حملات روز گذشته نشان میدهد UDP سهم غالب را در دادههای ثبتشده داشته است. بر اساس آمار سامانه رصد شرکت ارتباطات زیرساخت، ۹۹٫۲۷ درصد از توزیع پروتکلی ثبتشده مربوط به UDP بوده و سهم TCP تنها ۰٫۴۹ درصد اعلام شده است. همچنین پروتکل IP سهمی معادل ۰٫۲۴ درصد داشته و برای ICMP و سایر پروتکلها سهمی نزدیک به صفر گزارش شده است. این ترکیب بیانگر غلبه حملاتی است که برای تولید ترافیک مخرب از ویژگیهای پروتکل UDP استفاده میکنند. این پروتکل برخلاف TCP برای ارسال هر بسته به برقراری ارتباط اولیه و تأیید دریافت داده نیاز ندارد و همین ویژگی، در کنار کاربرد گسترده آن در سرویسهای اینترنتی، امکان سوءاستفاده از آن برای تولید حجم بزرگی از ترافیک را فراهم میکند. البته UDP بهخودیخود پروتکلی مخرب نیست و در خدماتی مانند بازیهای آنلاین، تماسهای صوتی و تصویری و سامانههای نام دامنه کاربرد دارد؛ مسئله اصلی نحوه استفاده مهاجمان از این قابلیتها برای ایجاد ترافیک غیرعادی است.
در بخش دستهبندی نوع حملات نیز بیشترین سهم مربوط به روش UDP Flood با ۵۳٫۲۵ درصد بوده است. در این شیوه، مهاجمان با ارسال تعداد زیادی بسته UDP به یک مقصد تلاش میکنند ظرفیت پردازش یا ارتباطات آن را مصرف کنند. پس از آن، حملات تقویتشده مبتنی بر LDAP با سهم ۲۶٫۷۱ درصد در رتبه دوم قرار دارند و حملات تقویتشده DNS نیز ۱۹٫۲۲ درصد از موارد ثبتشده را تشکیل میدهند. مجموع سهم این ۳ روش به بیش از ۹۹ درصد میرسد که نشاندهنده تمرکز حملات روز گذشته بر روشهای مبتنی بر ترافیک حجیم و سوءاستفاده از سرویسهای شبکه است. سهم حملات TCP Malformed نیز ۰٫۵۴ درصد و حملات IP Fragmentation حدود ۰٫۲۷ درصد گزارش شده است. این ارقام توزیع روشهای شناساییشده در سامانه را نمایش میدهند و بدون دسترسی به جزئیات بیشتر نمیتوان مشخص کرد هر روش دقیقاً چه سهمی از ۷٫۹۱ ترابایت داده حذفشده را به خود اختصاص داده است.
حملات تقویتشده از جمله روشهایی هستند که به مهاجمان اجازه میدهند با استفاده از سرورهای واسطه، ترافیکی بیشتر از حجم درخواست اولیه تولید کنند. در چنین حملاتی، مهاجم ممکن است درخواست کوچکی را با نشانی مبدأ جعلی به یک سرور آسیبپذیر ارسال کند و آن سرور در پاسخ، حجم بزرگتری از داده را به سمت قربانی بفرستد. سرویس DNS که برای تبدیل نام دامنه به نشانی اینترنتی استفاده میشود، یکی از بسترهای شناختهشده این نوع حملات است. همچنین بعضی پیادهسازیهای سرویسهای دایرکتوری مبتنی بر LDAP، بهویژه نسخههای بدون اتصال آن، میتوانند در شرایط پیکربندی نامناسب برای انعکاس و تقویت ترافیک مورد سوءاستفاده قرار گیرند. در نتیجه بخش قابل توجهی از بستههای مخرب ممکن است از سرورهایی ارسال شوند که خودشان مستقیماً تحت کنترل مهاجم نیستند، بلکه به دلیل ضعف امنیتی یا تنظیمات نامناسب در فرایند حمله مورد استفاده قرار گرفتهاند. همین ویژگی شناسایی عامل اصلی و منشأ واقعی حملات را دشوارتر میکند.
حملات DDoS چگونه بر کیفیت اینترنت کاربران تأثیر میگذارند؟
حملات منع خدمت توزیعشده با هدف اشغال منابع ارتباطی و پردازشی انجام میشوند و برخلاف بعضی حملات سایبری، الزاماً به معنای نفوذ به سامانهها یا سرقت اطلاعات نیستند. در سادهترین حالت، مهاجم تلاش میکند حجم درخواستهای ارسالی به یک سرور یا شبکه را بهاندازهای افزایش دهد که ظرفیت پاسخگویی به کاربران واقعی کاهش پیدا کند. این اتفاق ممکن است باعث افزایش زمان بارگذاری صفحات، تأخیر در ارتباط با سرورها، کاهش کیفیت تماسهای اینترنتی یا از دسترس خارج شدن بعضی خدمات شود. اگر حمله به زیرساخت یک ارائهدهنده خدمات اینترنت یا مرکز داده بزرگ انجام شود، پیامدهای آن میتواند فراتر از یک وبسایت یا برنامه خاص باشد و چندین سرویس وابسته را بهصورت همزمان تحت تأثیر قرار دهد. در چنین شرایطی حتی کاربرانی که ارتباط مستقیم با سامانه هدف ندارند نیز ممکن است به دلیل اشغال منابع مشترک شبکه با کاهش کیفیت سرویس مواجه شوند.
با این حال، ثبت حجم بالای حملات در سامانه رصد بهتنهایی به معنای کاهش کیفیت اینترنت تمام کاربران کشور نیست. بخشی از ترافیک مخرب ممکن است پیش از رسیدن به شبکه مقصد در مراکز مقابله با حملات شناسایی و حذف شود و در نتیجه تأثیر محسوسی بر خدمات نهایی نداشته باشد. از طرف دیگر، ممکن است بعضی حملات با وجود مهار شدن، بهصورت موقت بر کیفیت ارتباطات یا عملکرد یک سرویس مشخص تأثیر گذاشته باشند؛ بنابراین برای ارزیابی پیامدهای واقعی حملات اخیر باید دادههای مربوط به تأخیر شبکه، نرخ از دست رفتن بستهها، وضعیت دسترسی به خدمات و گزارشهای ثبتشده از سوی اپراتورها نیز بررسی شوند. در حال حاضر آمار منتشرشده در سامانه شرکت ارتباطات زیرساخت بیشتر تصویری از فشار حملات و عملکرد سامانههای مقابله ارائه میکند و بهتنهایی برای تعیین میزان تأثیر آنها بر کیفیت اینترنت کاربران کافی نیست.
موضوع مهم دیگر آن است که حملات DDoS ممکن است منشأ توزیعشده داشته باشند و از تعداد زیادی دستگاه آلوده یا سرور آسیبپذیر در نقاط مختلف جهان انجام شوند. در برخی موارد، مهاجمان از شبکههایی متشکل از دستگاههای آلوده موسوم به باتنت استفاده میکنند که میتوانند شامل رایانهها، سرورها و تجهیزات متصل به اینترنت باشند. در حملات انعکاسی نیز نشانی مبدأ بستهها ممکن است جعل شود و سرورهای واسطه بدون اطلاع از ماهیت واقعی درخواستها در تولید ترافیک نقش داشته باشند. از این رو، مشاهده نشانیهای اینترنتی یا موقعیت جغرافیایی منابع ارسالکننده لزوماً به معنای شناسایی کشور یا گروه مسئول حمله نیست. دادههای روز گذشته سامانه زیرساخت نیز اطلاعاتی درباره هویت عاملان، اهداف دقیق یا انگیزه حملات ارائه نمیکنند و نسبت دادن آنها به گروه یا کشور مشخص، بدون شواهد فنی مستقل، قابل اتکا نخواهد بود.
هشدار مدیرعامل ارتباطات زیرساخت درباره افزایش حملات
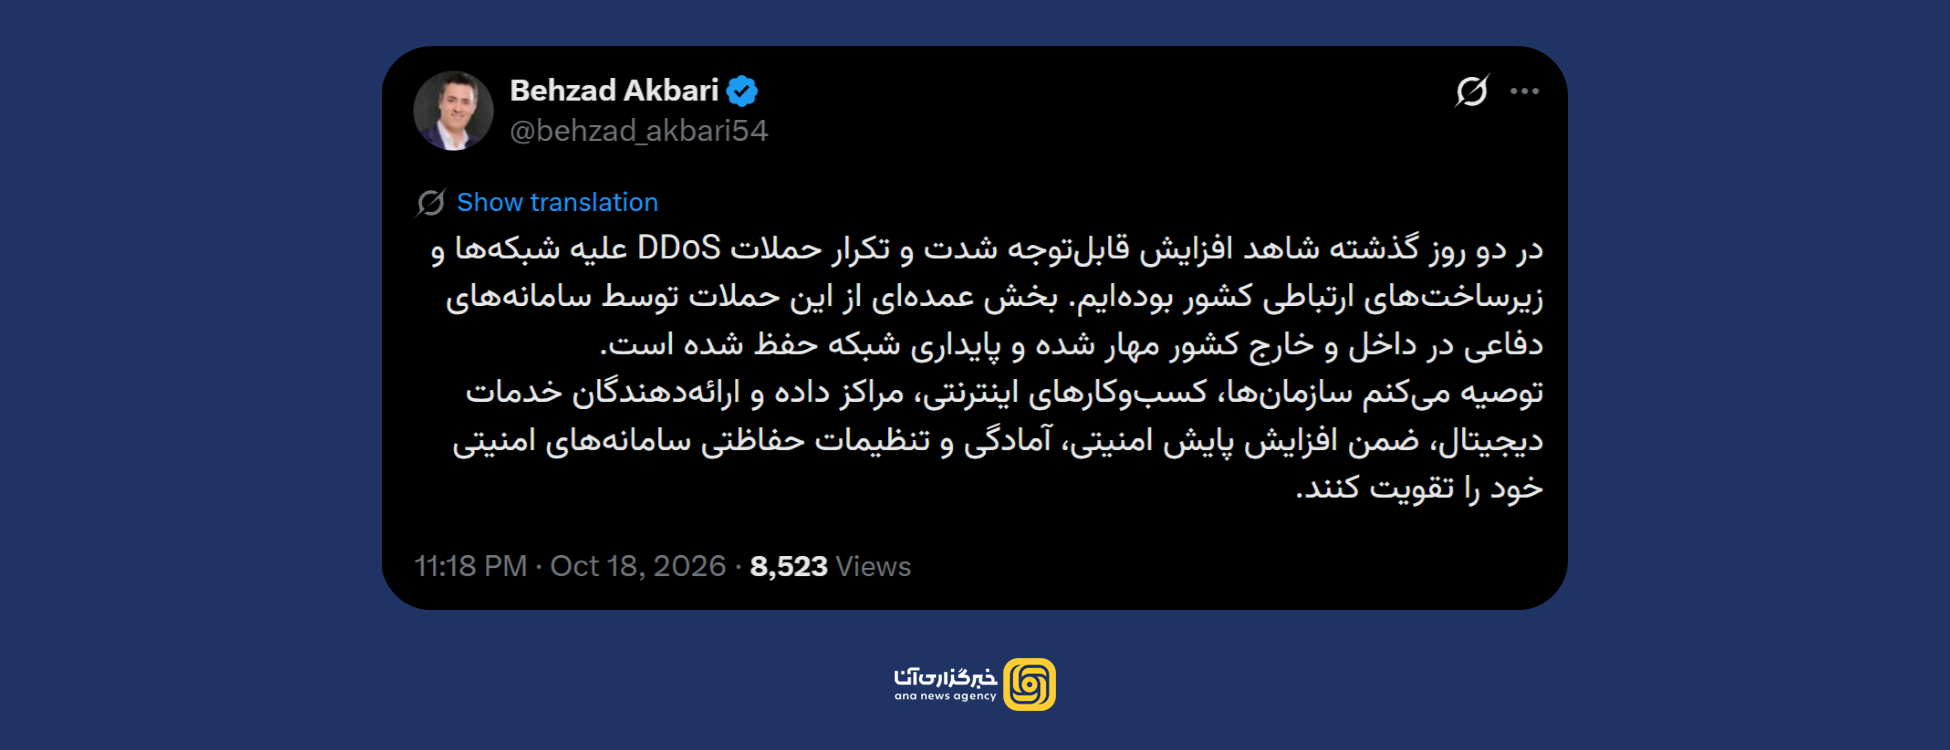
افزایش فشار حملات DDoS به شبکههای ارتباطی کشور پیش از انتشار آمار روز گذشته نیز مورد تأیید مسئولان قرار گرفته بود. بهزاد اکبری، مدیرعامل شرکت ارتباطات زیرساخت، در پیامی که چند روز پیش منتشر شد، از افزایش قابل توجه شدت و تکرار حملات طی ۲ روز خبر داد و اعلام کرد سامانههای دفاعی توانستهاند بخش عمده این حملات را در داخل و خارج کشور مهار کنند. او همچنین از سازمانها، کسبوکارهای اینترنتی، مراکز داده و شرکتهای ارائهدهنده خدمات دیجیتال خواست با افزایش نظارت امنیتی و بررسی تنظیمات سامانههای حفاظتی، آمادگی خود را در برابر حملات احتمالی تقویت کنند. این اظهارات از آن جهت اهمیت دارد که افزایش حملات را بر اساس ارزیابی مسئول مستقیم شبکه ارتباطات زیرساخت تأیید میکند، در حالی که دادههای روز گذشته بیشتر برای شناخت ابعاد فنی و ترکیب حملات کاربرد دارند.
با وجود تأیید افزایش حملات در روزهای اخیر، باید میان روند افزایشی و تعداد مطلق حملات در یک روز تفاوت قائل شد. برای اثبات دقیق میزان رشد، لازم است آمار روزهای متوالی با یکدیگر مقایسه شوند و مشخص شود تعداد حملات، حجم ترافیک مخرب و شدت آنها نسبت به دورههای پیشین چه تغییری داشته است. دادههای ارائهشده از سامانه رصد در این گزارش مربوط به روز گذشته هستند و بهتنهایی نرخ افزایش نسبت به روزهای قبل را نشان نمیدهند. همچنین تغییر در ظرفیت شناسایی یا محدوده پوشش سامانههای دفاعی ممکن است بر تعداد موارد ثبتشده تأثیر بگذارد. به همین دلیل، صرف ثبت ۱۲۳۵ حمله در یک روز نمیتواند مبنای محاسبه درصد رشد حملات باشد و برای چنین تحلیلی به دادههای یکسان از چند روز یا چند هفته متوالی نیاز است. با این حال اعلام رسمی افزایش شدت و تکرار حملات در کنار ثبت مواردی با نرخ بیش از ۵۰۰ گیگابیت بر ثانیه، نشان میدهد موضوع همچنان نیازمند توجه و بررسی فنی است.
این وضعیت محدود به ایران نیست و گزارشهای بینالمللی نیز از افزایش توان حملات DDoS در سالهای اخیر حکایت دارند. بر اساس گزارش تهدیدات نیمه نخست سال ۲۰۲۶ کلودفلر، این شرکت طی ۶ ماه با ۹۳۵ حمله در لایه شبکه که شدت آنها از یک ترابیت بر ثانیه فراتر رفته، مقابله کرده است. همچنین شمار این دسته از حملات از سهماهه نخست تا سهماهه دوم سال رشد قابل توجهی داشته است. گزارش کلودفلر نشان میدهد حملات مبتنی بر DNS و روشهای انعکاس و تقویت ترافیک، سهم مهمی از تهدیدات جدید را تشکیل میدهند و مهاجمان بیش از گذشته از ترکیب روشهای مختلف برای افزایش فشار بر زیرساختها استفاده میکنند. البته آمار جهانی این شرکت با دادههای سامانه شرکت ارتباطات زیرساخت مستقیماً قابل مقایسه نیست، زیرا هر مجموعه بخش متفاوتی از شبکه اینترنت را پایش میکند و ممکن است روش شناسایی و دستهبندی حملات نیز متفاوت باشد.
مقابله با حملات به همکاری اپراتورها و مراکز داده نیاز دارد
افزایش حجم و پیچیدگی حملات DDoS باعث شده مقابله با آنها دیگر صرفاً به نصب فایروال یا افزایش ظرفیت یک سرور محدود نباشد. در شبکههای بزرگ، سامانههای تشخیص و پالایش ترافیک باید بتوانند الگوهای غیرعادی را با سرعت بالا شناسایی کنند و بستههای مخرب را پیش از رسیدن به مقصد از جریان ارتباطی جدا کنند. استفاده از مراکز پاکسازی ترافیک، توزیع بار میان چند مرکز داده، محدودسازی درخواستهای غیرعادی و همکاری با ارائهدهندگان بالادستی اینترنت از جمله روشهایی هستند که میتوانند اثر حملات را کاهش دهند. در مواردی که مهاجمان از سرورهای واسطه برای تقویت ترافیک استفاده میکنند، شناسایی و محدود کردن منابع سوءاستفادهشده نیز اهمیت دارد. با این حال اجرای تدابیر دفاعی باید بهگونهای باشد که از حذف گسترده ترافیک کاربران عادی جلوگیری کند، زیرا محدودسازی بیش از اندازه ارتباطات ممکن است خود به کاهش کیفیت خدمات منجر شود.
برای کسبوکارهای اینترنتی، مراکز داده و سازمانهای ارائهدهنده خدمات عمومی، آمادگی در برابر چنین حملاتی به معنای طراحی برنامه مشخص برای حفظ دسترسی کاربران در شرایط افزایش ناگهانی ترافیک است. پایش مستمر وضعیت سرورها، ثبت شاخصهای عملکرد، استفاده از خدمات تخصصی مقابله با DDoS و هماهنگی با شرکتهای تأمینکننده پهنای باند میتواند به شناسایی سریعتر حملات و کاهش زمان واکنش کمک کند. همچنین بهروزرسانی تجهیزات شبکه، بررسی سرویسهای در دسترس از اینترنت و جلوگیری از سوءاستفاده از سرورهای DNS و سایر سرویسهای مبتنی بر UDP اهمیت دارد. سازمانها باید علاوه بر مقابله با حملات ورودی، اطمینان پیدا کنند تجهیزات متعلق به خودشان نیز به ابزاری برای اجرای حملات علیه دیگران تبدیل نشدهاند. استفاده از تنظیمات امنیتی مناسب و محدودسازی دسترسیهای غیرضروری در این زمینه نقش مهمی دارد.
پایداری اینترنت در برابر حملات سایبری به شفافیت بیشتر نیاز دارد
انتشار عمومی اطلاعات مربوط به حملات DDoS از طریق سامانه شرکت ارتباطات زیرساخت، امکان بررسی بخش مهمی از تهدیدات شبکه را برای کارشناسان و کاربران فراهم کرده است. با این حال برای دستیابی به تصویری دقیقتر از وضعیت امنیت ارتباطات کشور، ارائه دادههای تکمیلی درباره روند روزانه حملات، مقاصد کلی تحت تأثیر، میزان تأثیر بر کیفیت خدمات و عملکرد سامانههای دفاعی اهمیت دارد. برای مثال، مشخص شدن اینکه حملات پرحجم در چه مدت مهار شدهاند، آیا باعث افزایش تأخیر در شبکه شدهاند و چه سهمی از ترافیک مخرب پیش از ورود به کشور حذف شده است، میتواند ارزیابی دقیقتری از میزان تابآوری زیرساختها ارائه کند. همچنین انتشار گزارشهای دورهای و مقایسهپذیر به کارشناسان اجازه میدهد میان افزایش واقعی تهدیدات و تغییرات ناشی از روش شناسایی یا ظرفیت پایش تفاوت قائل شوند.
آمار روز گذشته نشان میدهد سامانههای دفاعی شرکت ارتباطات زیرساخت با بیش از ۱۲۰۰ حمله مواجه بودهاند که در جریان مقابله با آنها، ۱۱٫۶۳ میلیارد بسته داده با حجمی نزدیک به ۸ ترابایت حذف شده است. ثبت بیشینه شدت ۵۷۲ گیگابیت بر ثانیه و نرخ ۵۸۰٫۲ میلیون بسته در ثانیه نیز نشان میدهد در کنار حملات پرتعداد و کوچک، موارد بسیار حجیمی به شبکههای تحت حفاظت وارد شدهاند. با وجود اعلام مهار بخش عمده حملات از سوی مسئولان، تداوم این وضعیت اهمیت تقویت زیرساختهای امنیتی و آمادگی اپراتورها و کسبوکارهای اینترنتی را افزایش میدهد. مسئله اصلی تنها تعداد حملات نیست، بلکه توانایی شبکه در شناسایی سریع تهدیدات، حفظ دسترسی کاربران واقعی و جلوگیری از گسترش پیامدهای یک حمله به دیگر بخشهای ارتباطی کشور است؛ موضوعی که در صورت ادامه فشارهای سایبری، نقش تعیینکنندهای در حفظ کیفیت و پایداری اینترنت خواهد داشت.
انتهای پیام/