یک متخصص هوش مصنوعی در گفتوگو با آناتک:


راهکارهای ارتقای امنیت سایبری دستگاههای اجرایی بررسی شد
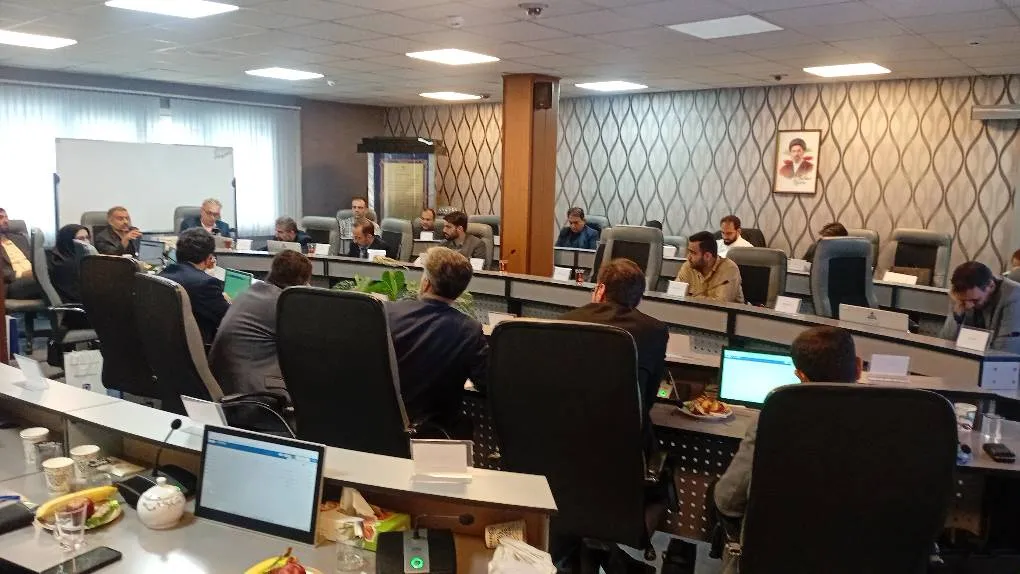
به گزارش خبرگزاری آنا به نقل از پایگاه اطلاعرسانی مرکز ملی فضای مجازی، همایش معرفی راهکارهای حکمرانی، مدیریت ریسک و ارتقای امنیت سایبری با مدیریت مرکز فرماندهی عملیات امنیت سایبری کشور و با حضور مدیران و مسئولان بیش از ۳۰ سازمان و وزارتخانه و نمایندگان دستگاههای هماهنگکننده شامل مرکز افتا، مرکز ماهر، پلیس فتا و سازمان پدافند غیرعامل برگزار شد.
در این همایش حجت، رئیس مرکز فرماندهی عملیات امنیت سایبری کشور، با تأکید بر نقش سامانه حکمرانی، ریسک و انطباق (GRC) در ارتقای امنیت سایبری و افزایش بلوغ سازمانی، بهرهگیری از این سامانه را حائز اهمیت دانست.
وی همچنین توسعه و بهکارگیری هوش مصنوعی در صنعت دفاع سایبری کشور را از عوامل مؤثر در تقویت امنیت زیرساختهای حساس و حیاتی برشمرد و بر ضرورت استفاده از ظرفیتهای هوش مصنوعی در طراحی و تولید ابزارها و سامانههای دفاع سایبری تأکید کرد.
در این همایش، رویکردهای مرکز فرماندهی عملیات سایبری کشور برای حکمرانی و ارتقای امنیت سایبری دستگاههای اجرایی تشریح و راهکارهای نوین مدیریت ریسک، پیادهسازی چارچوبهای کنترلی، ارزیابی و ممیزی امنیت سایبری و سامانههای هوشمند و مکانیزه این حوزه بررسی شد.
همچنین، استفاده از سامانههای هوشمند و داشبوردهای مدیریتی، یکپارچهسازی سامانههای امنیتی و مدیریت مستمر داراییها و آسیبپذیریها بهعنوان راهکارهایی برای ارتقای امنیت سایبری دستگاههای اجرایی معرفی شد.
در بخش دیگری از این همایش نیز بر ضرورت یکپارچهسازی سامانههای امنیتی و حرکت از روشهای سنتی و دستی به سمت مدیریت هوشمند و مکانیزه امنیت سایبری با هدف بهبود نظارت، استفاده مؤثرتر از منابع و ارتقای سطح امنیت دستگاهها تأکید شد.
انتهای پیام/